



Website-Sicherheit: was Unternehmen absichern müssen und was der Dienstleister zusagt
HTTPS, Updates, Admin-Zugang, Plugins, Sicherheits-Header und Backups: die Checkliste für Ihre Firmenwebsite und was Ihr Dienstleister zusagen sollte.
- Nº
- 30
- Veröffentlicht
- Lesezeit
- 11 Min.
- Kategorie
- Notes
- Geschrieben von
- Revylio
Website-Sicherheit: was Unternehmen absichern müssen, von HTTPS bis Sicherheits-Header
Bei der Website-Sicherheit müssen Unternehmen vor allem fünf Dinge absichern: durchgehendes HTTPS, aktuelle Software, einen geschützten Admin-Zugang, möglichst wenige Erweiterungen und Sicherheits-Header. Dazu kommen Backups und ein Blick auf die Datenflüsse, die personenbezogene Daten betreffen. Diese Punkte sollte Ihr Dienstleister Ihnen schriftlich bestätigen.
Website-Sicherheit ist der Schutz von Websites und ihren Nutzern vor Schäden durch Dritte mit böser Absicht, die man Angreifer nennt. So definiert es die Sicherheitsdokumentation von MDN. Der Schaden kann laut MDN den Ruf betreffen, finanziell sein oder sogar physisch.
Das WordPress-Handbuch beschreibt Sicherheit ausdrücklich als Verringerung von Risiken, nicht als deren Beseitigung. Gemeint ist: alle angemessenen Kontrollen nutzen, damit die Wahrscheinlichkeit eines erfolgreichen Angriffs sinkt. Eine vollständig sichere Website gibt es also nicht. Es gibt aber eine Website, bei der die üblichen Angriffe ins Leere laufen.
Dieser Beitrag ist aus der Sicht eines Teams geschrieben, das neu gestaltete Websites nach dem Start betreibt und wartet. Er erklärt jede Maßnahme, zeigt am Beispiel WordPress konkrete Einstellungen und enthält eine Tabelle, die Sie mit Ihrem Dienstleister durchgehen können.
Angriffe auf Firmenwebsites zielen meist auf die Anwendung, nicht auf den Server
Die meisten erfolgreichen Angriffe auf Websites treffen die Anwendung selbst, also das CMS mit seinen Erweiterungen. Das WordPress-Handbuch hält fest, dass gehackte Websites selten auf die Infrastruktur zurückgehen. Meist liegt die Ursache in dem Bereich, für den der Betreiber selbst verantwortlich ist.
Laut WordPress fallen die häufigsten Angriffe in zwei Gruppen:
- gezielt präparierte HTTP-Anfragen, die eine bekannte Schwachstelle ausnutzen
- Brute-Force-Angriffe, also das massenhafte Ausprobieren von Passwörtern
Viele dieser Angriffe laufen automatisch über Bots ab, also Programme, die ohne menschliches Zutun das Netz absuchen. Das erklärt, warum auch kleine Firmenwebsites betroffen sind. Ein Bot fragt nicht, wie bekannt ein Unternehmen ist, sondern nur, ob eine Lücke offen ist.
Die Größenordnung ist beträchtlich. Sectigo nennt Schätzungen von 30.000 bis 50.000 gehackten Websites pro Tag. Im Jahr 2021 machte Bot-Verkehr laut Sectigo 42,3 % des gesamten Internetverkehrs aus, mit weit mehr schädlichen als nützlichen Bots.
Nicht jede Website ist für jeden Angriff anfällig. MDN betont, dass die relevanten Angriffe davon abhängen, welche Funktionen eine Website bietet und wie sie umgesetzt sind. Eine reine Informationsseite hat andere Schwachstellen als ein Shop mit Kundenkonten.
HTTPS und TLS-Zertifikate: jede Seite verschlüsselt ausliefern
Eine Firmenwebsite sollte alle Seiten und alle eingebundenen Dateien über HTTPS ausliefern. Das empfiehlt MDN ausdrücklich, und zwar für Seiten ebenso wie für Unterressourcen wie Skripte, Bilder und Schriften. Eine einzige unverschlüsselt geladene Datei schwächt die gesamte Seite.
Grundlage von HTTPS ist ein Zertifikat auf dem Server. Zertifikate laufen ab und müssen rechtzeitig erneuert werden. Lassen Sie sich deshalb bestätigen, dass die Verlängerung automatisch erfolgt und dass jemand einen Fehlschlag bemerkt, bevor Besucher ihn sehen.
Die Folgen eines fehlenden oder abgelaufenen Zertifikats sind sichtbar. Browser warnen Besucher vor Websites, die als unsicher gelten, und fordern sie laut Sectigo auf, sich anderswo umzusehen. Google und andere Suchmaschinen bestrafen laut Sectigo regelmäßig Websites, die als unsicher eingestuft werden.
Wer die Umstellung auf HTTPS mit einem Relaunch verbindet, ändert damit alle Adressen der Website. Wie Sie dabei Ihre Platzierungen halten, beschreibt unsere Checkliste für den Website-Umzug ohne Traffic-Verlust.
Updates für CMS, Themes und Plugins: veraltete Versionen erhalten keine Sicherheitskorrekturen
Regelmäßige Updates sind die wirksamste einzelne Maßnahme, weil ältere Versionen keine Sicherheitskorrekturen mehr bekommen. Das WordPress-Handbuch sagt es deutlich: Ältere WordPress-Versionen werden nicht mehr mit Sicherheitsupdates gepflegt. Jede bekannte Lücke bleibt dort dauerhaft offen.
WordPress aktualisiert sich seit Version 3.7 automatisch. Das gilt allerdings nicht für jede Erweiterung und nicht für jede Hosting-Konfiguration. Prüfen Sie daher, ob die automatischen Updates auf Ihrer Website tatsächlich aktiv sind.
Große und kleine Versionssprünge unterscheiden
WordPress trennt zwei Arten von Aktualisierungen. Nur große Versionssprünge, etwa von 3.7 auf 3.8, verändern laut Handbuch das Datenbankschema. Kleine Sprünge wie von 3.8 auf 3.8.1 tun das in der Regel nicht. Vor einem großen Sprung gehört deshalb eine frische Sicherung zum Pflichtprogramm.
Laden Sie WordPress ausschließlich von wordpress.org herunter. Offizielle Versionen gibt es laut Handbuch nirgends sonst, und Kopien von anderen Websites können manipuliert sein.
Bei Svennis spielen wir große Versionssprünge zuerst auf einer Kopie der Website ein und übernehmen sie erst in den Live-Betrieb, wenn Formulare und Seitenvorlagen dort fehlerfrei laufen. Die häufigste Ursache für Lücken, die wir bei übernommenen Websites finden, ist eine Erweiterung, die ihr Hersteller nicht mehr pflegt.
Läuft Ihre Website auf einer Version, für die keine Updates mehr erscheinen, ist das ein klares Signal. Woran Sie erkennen, ob ein Neuaufbau sinnvoller ist als Flickwerk, erklärt der Beitrag Website-Relaunch: wann er sich lohnt.
Wenige Plugins und geprüfte externe Skripte verkleinern die Angriffsfläche
Jede installierte Erweiterung ist zusätzlicher Code, der Lücken enthalten kann. Für Plugins und Themes einer Website gilt deshalb: Was nicht gebraucht wird, gehört nicht auf den Server.
Prüfen Sie Ihre Erweiterungen mit drei Fragen:
- Wird die Erweiterung noch gebraucht, oder hat sie ein Projekt von vor Jahren hinterlassen?
- Erscheinen beim Hersteller noch Updates?
- Lässt sich die Funktion mit Bordmitteln des CMS lösen?
Auch Updates selbst können zum Einfallstor werden. GlobalSign beschreibt den Angriff der Gruppe REvil im Juli 2021 auf rund 1500 Unternehmen, die der IT-Softwareanbieter Kaseya verwaltete. Die Angreifer nutzten eine SQL-Schwachstelle der Server, um bösartige Updates zu verteilen. Wenige, gut gepflegte Lieferanten senken dieses Risiko.
Für Skripte, die Ihre Website von fremden Servern lädt, etwa aus einem Content Delivery Network, empfiehlt MDN Subresource Integrity. Das ist eine Prüfsumme, mit der der Browser kontrolliert, ob das geladene Skript unverändert ist. Eingebettete Fremdinhalte betreffen außerdem den Datenschutz, wie unser Beitrag zu Videos ohne Ausbremsen und mit geringem Datenschutzrisiko einbinden zeigt.
Wie teuer ein Befall werden kann, beschreibt Sectigo: Nach einer Malware-Infektion einer WordPress-Website muss jemand den Code entfernen und die ganze Website prüfen. Schon die Bereinigung eines kleinen Code-Abschnitts kann Hunderte Euro kosten.
Admin-Zugang absichern: Zwei-Faktor-Anmeldung statt Passwort allein
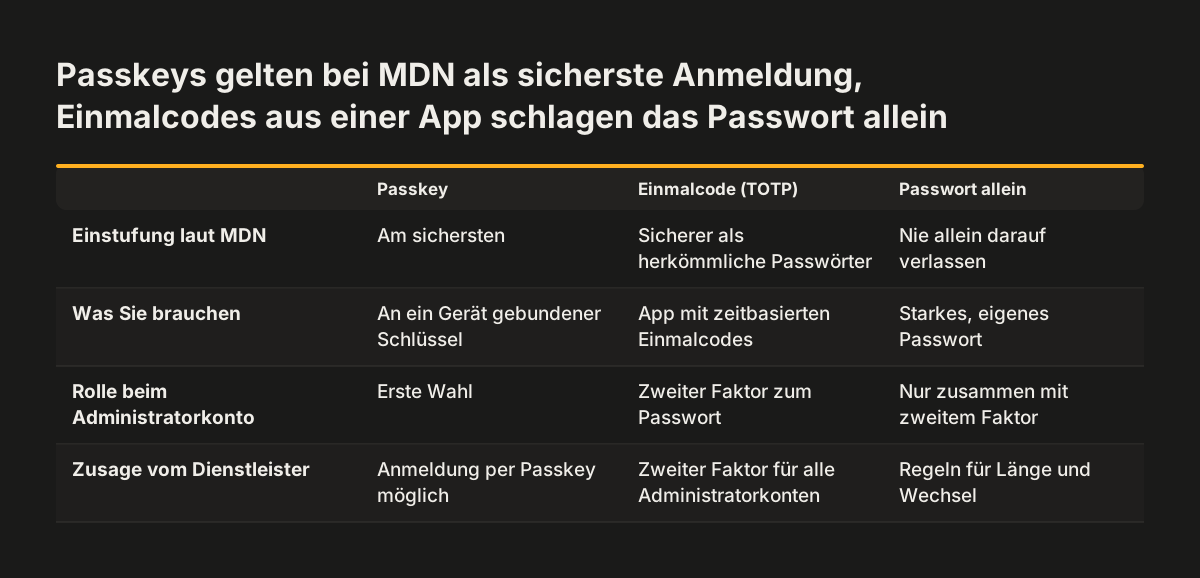
Der Admin-Zugang ist das wertvollste Ziel, denn wer ihn besitzt, kontrolliert die ganze Website. MDN nennt den Zugriff auf Benutzerkonten eines der wertvollsten Ziele für Angreifer und rät, sich nie auf Passwörter allein zu verlassen.
Authentifizierung ist laut MDN der Vorgang, mit dem geprüft wird, ob jemand tatsächlich die Person ist, die er vorgibt zu sein. MDN ordnet die Verfahren klar. Passkeys, also an ein Gerät gebundene digitale Schlüssel, sind am sichersten. Zeitbasierte Einmalpasswörter (TOTP) aus einer Authenticator-App sind sicherer als herkömmliche Passwörter.
Dateizugriff verschlüsselt übertragen
Für Dateiübertragungen gehört SFTP zum Standard. Es funktioniert wie FTP, verschlüsselt aber laut WordPress Passwort und Daten bei der Übertragung. Unverschlüsseltes FTP sollte auf einer Firmenwebsite nicht mehr aktiv sein.
Rechte sparsam vergeben
Vergeben Sie jedem Konto nur die Rechte, die es tatsächlich braucht. Ein Redakteur braucht keine Administratorrechte. Dasselbe Prinzip wendet das WordPress-Handbuch auf die Datenbank an: Für den normalen Betrieb genügen dort Lese- und Schreibrechte.
Beispiel: eine WordPress-Website in sechs Schritten härten
Am Beispiel WordPress lässt sich zeigen, wie Härtung konkret aussieht. Härtung bedeutet, eine Installation so einzustellen, dass Angreifer möglichst wenige Ansatzpunkte finden. Alle folgenden Einstellungen stammen aus dem Handbuch „Hardening WordPress“ auf developer.wordpress.org.
- Dateieditor abschalten: Die Konstante
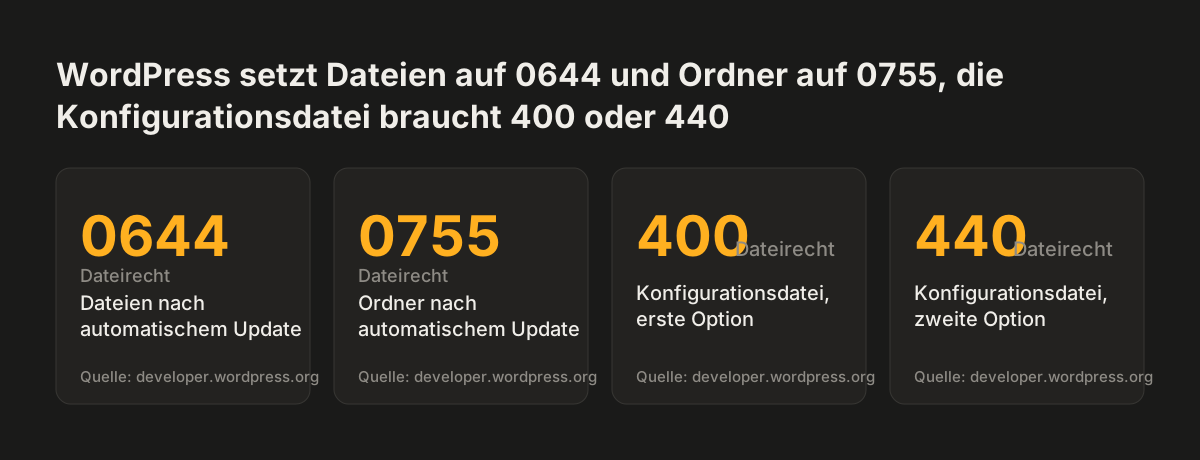
DISALLOW_FILE_EDITin der Dateiwp-config.phpentzieht allen Nutzern die Rechteedit_themes,edit_pluginsundedit_files. Wer ein Admin-Konto übernimmt, kann dann keinen Code über das Backend einschleusen. - wp-config.php schützen: Nur Sie und der Webserver sollten diese Datei lesen können. Das entspricht in der Regel den Dateirechten 400 oder 440.
- Dateirechte prüfen: Bei automatischen Updates setzt WordPress Dateien auf 0644 und Verzeichnisse auf 0755. Weichen Ihre Rechte deutlich davon ab, sollte Ihr Dienstleister das begründen können.
- Datenbankrechte beschränken: Für den normalen Betrieb braucht der Datenbanknutzer nur SELECT, INSERT, UPDATE und DELETE, also Lese- und Schreibrechte.
- Tabellenpräfix ändern: Viele veröffentlichte SQL-Injection-Angriffe gehen vom Standardpräfix
wp_aus. Eine SQL-Injection ist laut GlobalSign eine Schwachstelle, über die Angreifer Daten in der Datenbank lesen und verändern. - Web Application Firewall einsetzen: Eine solche Firewall filtert schädliche Anfragen, bevor sie die Anwendung erreichen. Als verbreitetste quelloffene Lösung nennt das Handbuch ModSecurity.
Bei Shared Hosting bleibt ein Restrisiko. Wird eine andere Website auf demselben Server kompromittiert, kann laut WordPress auch Ihre betroffen sein, selbst wenn Sie alle Schritte umgesetzt haben.
Quelle: developer.wordpress.org
Sicherheits-Header, Cookies und Formulare gegen eingeschleusten Code schützen
Sicherheits-Header sind Anweisungen, die der Server mit jeder Seite an den Browser schickt und die festlegen, was die Seite darf. Der wichtigste ist die Content Security Policy (CSP), eine Liste erlaubter Quellen für Skripte und andere Inhalte. MDN empfiehlt eine strikte CSP oder zumindest eine Regel, die Inline-JavaScript verbietet.
Diese Header schützen vor allem gegen Cross-Site-Scripting (XSS). Bei XSS fügen Angreifer laut GlobalSign bösartige Skripte in vertrauenswürdige Websites ein. Besonders gefährdet sind Cookies, Suchfelder, Foren und Kommentarbereiche.
Für Cookies empfiehlt MDN das Attribut SameSite auf Strict, wo möglich, sonst auf Lax. Das Attribut steuert, ob ein Browser ein Cookie bei Anfragen von fremden Websites mitschickt.
Formulare und Datei-Uploads
Kontaktformulare sind ein bevorzugtes Ziel von Bots, weil viele Angriffe laut WordPress-Handbuch automatisch ablaufen. Begrenzen Sie deshalb, wie oft ein Formular in kurzer Zeit abgeschickt werden kann. Das bremst automatisierten Spam.
Datei-Uploads brauchen besondere Vorsicht. Eine hochgeladene Datei kann laut GlobalSign serverseitige Skripte enthalten, über die Angreifer Code auf dem Server ausführen. Erlauben Sie Uploads nur, wo sie nötig sind, und nur für bestimmte Dateitypen.
Ob Ihre Website gängige Regeln einhält, können Sie selbst prüfen. Das Werkzeug HTTP Observatory von MDN scannt eine Website und zeigt, welche bewährten Sicherheitspraktiken sie befolgt.
Backups und Überwachung: Angriffe früh erkennen und sauber wiederherstellen
Backups sind die Rückversicherung für den Fall, dass alle anderen Maßnahmen versagen. Eine Sicherung hilft aber nur, wenn sie aus der Zeit vor dem Angriff stammt und vollständig wiederhergestellt werden kann. Testen Sie die Wiederherstellung deshalb mindestens einmal, bevor Sie sie im Ernstfall brauchen.
Ein Befall bleibt oft unbemerkt, und eine Sicherung kann dann bereits infizierte Dateien enthalten. Spielen Sie nach einem Befall deshalb CMS und Erweiterungen frisch aus offiziellen Quellen ein, bei WordPress also ausschließlich von wordpress.org. Aus der Sicherung übernehmen Sie nur Inhalte und Datenbank.
Werkzeuge zur Überwachung
Das WordPress-Handbuch nennt zwei Werkzeuge, die Veränderungen sichtbar machen:
- OSSEC, ein quelloffenes System zur Angriffserkennung auf dem Server, das Logdateien auswertet, die Unversehrtheit von Dateien prüft und in Echtzeit alarmiert
- inotify, ein Dienst auf Ebene des Betriebssystems, der Dateiänderungen überwacht und darauf Befehle ausführen kann
Fragen Sie Ihren Dienstleister, wie oft gesichert wird, wo die Sicherungen liegen und wie lange sie aufbewahrt werden.
Datenflüsse mit personenbezogenen Daten erfassen und verschlüsselt übertragen
Sicherheit und Datenschutz treffen sich dort, wo eine Website personenbezogene Daten verarbeitet. Webserver von Online-Händlern speichern laut Sectigo häufig Zahlungsinformationen, Postanschriften und Geburtsdaten. Auch ein einfaches Kontaktformular erzeugt Datensätze mit Namen und E-Mail-Adressen.
Viele Betreiber kennen diese Datenflüsse nicht vollständig. Eine Bestandsaufnahme ist daher der erste Schritt.
Erfassen Sie für jede Datenquelle drei Punkte:
- welche Daten die Website erhebt, etwa über Formulare, Cookies oder eingebettete Dienste
- wohin diese Daten fließen, etwa in ein Postfach, eine Datenbank oder ein Analysewerkzeug
- ob die Übertragung auf jedem Teilstück verschlüsselt ist
Formularmails verschlüsselt versenden
Viele Formulare verschicken ihre Inhalte per E-Mail. GlobalSign nennt SMTP über Port 465 als verschlüsselt und SMTP über Port 25 als nicht sicher. Fragen Sie nach, über welchen Port Ihre Website Formularmails versendet.
Welche datenschutzrechtlichen Pflichten aus Ihren Datenflüssen folgen, klären Sie mit Ihrer Datenschutzbeauftragten oder Ihrem Datenschutzbeauftragten. Wie sich Anfragen messen lassen, ohne dabei mehr Daten zu sammeln als nötig, zeigt unser Beitrag Messen, was die Website bringt.
Checkliste: was Ihr Dienstleister zur Website-Sicherheit schriftlich bestätigen sollte
Die folgende Tabelle fasst die Maßnahmen zusammen und zeigt, welche Zusage Sie dazu schriftlich einholen sollten. Eine schriftliche Bestätigung macht klar, wer für welchen Punkt zuständig ist. Das gilt besonders nach dem Start einer neuen Website, wenn Projekt und Wartung oft in verschiedenen Händen liegen.
| Bereich | Maßnahme | Schriftliche Zusage |
|---|---|---|
| HTTPS | Alle Seiten und Dateien über HTTPS, Zertifikat verlängert sich automatisch | Wer die Verlängerung überwacht und wer bei einem Fehler reagiert |
| Updates | CMS, Themes und Plugins aktuell, Software nur aus offiziellen Quellen | Rhythmus der Updates und Test vor großen Versionssprüngen |
| Erweiterungen | Nur gepflegte, benötigte Plugins | Liste aller Erweiterungen mit Zweck |
| Admin-Zugang | Zwei-Faktor-Anmeldung, sparsame Rechte, SFTP | Wer welche Zugänge besitzt und wann sie entzogen werden |
| Sicherheits-Header | CSP, SameSite-Cookies, Subresource Integrity für externe Skripte | Welche Header gesetzt sind, belegt durch einen Scan |
| Formulare | Begrenzte Absendungen, eingeschränkte Uploads, verschlüsselter Mailversand | Versandweg der Formularmails und erlaubte Dateitypen |
| Backups | Regelmäßige Sicherung, getestete Wiederherstellung | Häufigkeit, Speicherort und Aufbewahrungsdauer |
| Datenflüsse | Übersicht über Formulare, Cookies und eingebettete Dienste | Aktuelle Liste aller Dienste, an die Daten fließen |
Gehen Sie die Tabelle Zeile für Zeile mit Ihrem Dienstleister durch. Jede leere Zelle in der rechten Spalte ist eine offene Frage, die Sie vor dem nächsten Vorfall klären sollten.
Nächste Schritte: die eigene Website prüfen und Zuständigkeiten festlegen
Beginnen Sie mit einer Bestandsaufnahme, bevor Sie Maßnahmen beauftragen. Drei Schritte reichen für einen ersten Überblick:
- Scannen Sie Ihre Website mit dem HTTP Observatory von MDN und notieren Sie, welche Sicherheits-Header fehlen.
- Lassen Sie sich eine Liste aller installierten Erweiterungen, aller Admin-Konten und aller eingebundenen externen Dienste geben.
- Gehen Sie die Checkliste aus diesem Beitrag mit Ihrem Dienstleister durch und lassen Sie sich die Antworten schriftlich bestätigen.
Zeigt die Bestandsaufnahme ein veraltetes System, viele ungepflegte Plugins oder unklare Zuständigkeiten, ist eine Nachbesserung oft aufwendiger als ein sauberer Neuaufbau. Was ein Neuaufbau einschließlich Hosting und Wartung umfasst, beschreibt unsere Seite Website-Relaunch und Webdesign. Wovon die Kosten einer Firmenwebsite abhängen, erklärt der Beitrag Was kostet eine Homepage für Unternehmen.
Wichtig ist in jedem Fall, dass Sicherheit nach dem Start nicht endet. Updates, Zertifikate und Zugänge brauchen eine feste Zuständigkeit, solange die Website online ist.