



DSGVO auf der Firmenwebsite: Banner, Formulare, Tracking und Hosting richtig umsetzen
Welche technischen Punkte eine Firmenwebsite nach DSGVO braucht: Einwilligungsbanner, Tracking, Formulare, Schriftarten, Hosting und Datenschutzerklärung.
- Nº
- 07
- Veröffentlicht
- Lesezeit
- 12 Min.
- Kategorie
- Notes
- Geschrieben von
- Revylio
DSGVO auf der Firmenwebsite: was technisch stimmen muss
Die DSGVO auf der Firmenwebsite verlangt vor allem fünf technische Punkte. Dazu gehört ein Einwilligungsbanner vor jedem nicht notwendigen Cookie. Statistik läuft erst nach der Zustimmung. Formulare bleiben sparsam, und Verbindungen zu Drittanbietern wie Schriftarten oder Hosting werden geprüft.
Schließlich ist eine Datenschutzerklärung von jeder Seite aus erreichbar. Wer diese Punkte im Relaunch einplant, spart die spätere Nachbesserung.
Eine DSGVO-konforme Website ist eine Website, die personenbezogene Daten ihrer Besucher nur mit einer Rechtsgrundlage verarbeitet und die Besucher darüber informiert. Personenbezogene Daten sind Angaben, die sich einer Person zuordnen lassen, etwa Name und E-Mail-Adresse aus einem Kontaktformular.
Die Datenschutz-Grundverordnung (DSGVO) gilt seit dem 25. Mai 2018. Als europäische Verordnung gilt sie nach Angaben des BfDI zu den Grundlagen des Datenschutzrechts unmittelbar. Laut Teavaro betrifft sie alle Unternehmen jeder Größe und Branche, die Daten von Personen in der EU verarbeiten. Das schließt Unternehmen außerhalb der EU ein, die Personen in der EU Waren oder Dienstleistungen anbieten.
Dieser Leitfaden geht die technischen Punkte einzeln durch. Danach folgen ein durchgerechnetes Beispiel, eine Prüfliste und die Besonderheiten für Unternehmen in Deutschland. Am Ende steht, warum Datenschutz in den Relaunch gehört und welche Schritte Sie selbst gehen können.
Verbotsprinzip: jede Datenverarbeitung auf der Website braucht eine Rechtsgrundlage
Das Verbotsprinzip ist der Grundsatz, dass die Verarbeitung personenbezogener Daten verboten ist, solange keine gesetzliche Bestimmung sie erlaubt. Der BfDI nennt es den zentralen Grundsatz der DSGVO. Für jede Funktion einer Firmenwebsite gilt deshalb dieselbe Frage: Welche Erlaubnis deckt diese Verarbeitung?
Art. 6 Abs. 1 DSGVO zählt sechs Rechtsgrundlagen auf. Eine Verarbeitung ist nur zulässig, wenn mindestens eine davon erfüllt ist. Für Unternehmen sind laut BfDI vor allem zwei Rechtsgrundlagen von Bedeutung: die Einwilligung und das überwiegende berechtigte Interesse.
Auf der Website trennt diese Unterscheidung zwei Gruppen von Funktionen. Für Cookies und vergleichbare Techniken gilt in Deutschland § 25 TDDDG: Unbedingt erforderliche Cookies brauchen keine Einwilligung, alle anderen schon. Ein berechtigtes Interesse reicht dafür nicht aus. Für Retargeting und Remarketing nennt Teavaro ausdrücklich eine explizite Einwilligung. Retargeting bedeutet, frühere Besucher auf anderen Seiten gezielt mit Werbung anzusprechen.
Ein Speichern von Kundendaten auf Vorrat ohne bestimmten Zweck ist nach Teavaro nicht gestattet. Jedes Formularfeld, jedes Skript und jeder eingebundene Dienst braucht also einen benannten Zweck und eine passende Rechtsgrundlage. Was keinen Zweck hat, gehört nicht auf die Seite.
Einwilligungsbanner: freiwillig, informiert, ohne vorausgefüllte Kästchen
Ein Einwilligungsbanner, oft Cookie-Banner genannt, ist das Fenster, über das eine Website die Zustimmung der Besucher einholt, bevor sie nicht notwendige Cookies setzt. Cookies sind kleine Textdateien auf dem Gerät des Nutzers, die etwa Einstellungen oder Anmeldedaten speichern. Consent Management bezeichnet die Verwaltung dieser Zustimmungen.
Eine Einwilligung zählt nur, wenn sie die Voraussetzungen aus Art. 4 Nr. 11 und Art. 7 DSGVO erfüllt. Die Hinweise des BfDI zur Einwilligung fassen die wichtigsten Anforderungen zusammen:
- Vorausgefüllte Kästchen gelten nicht als Einwilligung.
- Die bloße Weiternutzung der Seite oder das Scrollen gilt nicht als Einwilligung.
- Besucher müssen jederzeit ohne Nachteile ablehnen oder widerrufen können.
- Der Widerruf muss so einfach sein wie die Erteilung und wirkt nur für die Zukunft.
- Besucher erfahren, wer verantwortlich ist, zu welchen Zwecken welche Daten verarbeitet werden und dass sie widerrufen können.
Eine bestimmte Form ist für die Einwilligung nicht vorgeschrieben, auch nicht die Schriftform. Sie muss aber nachweisbar sein. Das Banner sollte deshalb festhalten, wann ein Besucher welchen Zwecken zugestimmt hat.
Technisch folgt aus diesen Regeln eine klare Reihenfolge. Bis zur Zustimmung lädt die Seite kein Skript, das eine Einwilligung braucht. Ein Banner, das nur informiert, während im Hintergrund schon Daten fließen, erfüllt die Anforderungen nicht.
Statistik und Tracking erst nach der Zustimmung laden
Statistik- und Werbewerkzeuge dürfen auf einer Firmenwebsite erst laufen, wenn der Besucher im Einwilligungsbanner zugestimmt hat. Das gilt für alle Cookies und vergleichbaren Techniken, die nicht unbedingt erforderlich sind. Für Retargeting und Remarketing verlangt Teavaro ausdrücklich eine explizite Einwilligung.
Mit Anbietern wie Google Analytics oder Mailchimp müssen Unternehmen laut Teavaro zusätzlich einen Auftragsverarbeitungsvertrag schließen. Ein Auftragsverarbeitungsvertrag (AVV) ist der Vertrag, der regelt, wie der Dienstleister die Daten im Auftrag des Unternehmens verarbeitet. Ohne diesen Vertrag fehlt eine Voraussetzung, auch wenn das Banner korrekt eingestellt ist.
Eine typische Schwachstelle liegt in der Reihenfolge der Einbindung. Das Statistikskript steht direkt im Seitenkopf, und das Banner erscheint erst danach. Dann sind die Daten bereits übertragen, bevor der Besucher entscheiden konnte.
Diese Reihenfolge lässt sich ohne Spezialwissen prüfen. Öffnen Sie die Seite in einem privaten Browserfenster und klicken Sie nicht ins Banner. Sehen Sie dann in den Entwicklerwerkzeugen des Browsers unter „Netzwerk“ nach, welche fremden Adressen schon geladen werden. Jede Adresse eines Statistik- oder Werbeanbieters an dieser Stelle ist ein Befund.
Schriftarten, eingebettete Inhalte und Hosting: Verbindungen zu Dritten prüfen
Jede Datei, die eine Firmenwebsite von einem fremden Server lädt, ist eine Verbindung zu einem Dritten und damit ein Prüfpunkt. Dazu gehören Schriftarten, Karten, Videos und Skripte von externen Verteilnetzen. Beim Laden erfährt der fremde Server, dass ein Besucher die Seite aufruft.
Nach dem Verbotsprinzip braucht auch diese Verarbeitung eine Rechtsgrundlage. Die einfachste technische Lösung ist, Schriftarten und andere Dateien auf dem eigenen Server abzulegen. Dann entsteht beim Seitenaufruf gar keine Verbindung zum Anbieter. Karten und Videos lassen sich so einbinden, dass sie erst nach einem Klick des Besuchers laden.
Beim Hosting zählt, wo die Daten liegen und wohin sie fließen. Wie teuer Übermittlungen in Drittländer werden können, zeigt ein Fall aus dem Jahr 2023. Gegen Meta wurde in Irland eine Geldbuße von 1,2 Milliarden Euro verhängt. Grund war laut Teavaro die rechtswidrige Übermittlung von Facebook-Daten in die USA.
Ein Hoster mit Rechenzentrum in der EU und ein Formularversand über denselben Server verringern die Fragen nach Übermittlungen in Drittländer deutlich. Prüfen Sie trotzdem, ob Support oder Wartung von außerhalb der EU auf die Daten zugreifen. Für jeden externen Dienst, der danach übrig bleibt, klären Sie die Rolle des Anbieters. Als Auftragsverarbeiter braucht er einen AVV, als gemeinsam Verantwortlicher eine Vereinbarung nach Art. 26 DSGVO. Ist er eigenständig verantwortlich, entfällt beides, die Weitergabe an ihn braucht dann aber eine eigene Rechtsgrundlage. In jedem Fall gehört er in die Datenschutzerklärung.
Kontaktformulare und Newsletter: nur erheben, was der Zweck verlangt
Ein Kontaktformular sollte nur die Felder abfragen, die für die Antwort auf die Anfrage nötig sind. Teavaro hält fest, dass ein Speichern von Kundendaten auf Vorrat ohne bestimmten Zweck nicht gestattet ist. Eine Telefonnummer als Pflichtfeld hat keinen Zweck, wenn das Unternehmen ohnehin per E-Mail antwortet.
Das Koppelungsverbot aus Art. 7 Abs. 4 DSGVO verbietet, eine Leistung von einer Einwilligung in nicht erforderliche Verarbeitungen abhängig zu machen. Für das Formular heißt das: Wer eine Anfrage stellt, muss nicht zugleich den Newsletter abonnieren. Die Zustimmung zum Newsletter gehört in ein eigenes, leeres Kästchen.
Für Newsletter-Anmeldungen ist eine Einwilligung nach der DSGVO erforderlich. Das UWG, das Gesetz gegen den unlauteren Wettbewerb, verlangt für Werbung per E-Mail zusätzlich eine vorherige ausdrückliche Einwilligung. Das Double-Opt-In-Verfahren dient dem Nachweis dieser Einwilligung. Der Interessent trägt seine Adresse ein und bestätigt die Anmeldung über einen Link in einer E-Mail. Erst nach dieser Bestätigung kommt die Adresse in den Verteiler.
Werbung per E-Mail braucht nach § 7 Abs. 2 Nr. 2 UWG auch im B2B-Bereich eine vorherige ausdrückliche Einwilligung. Eine Ausnahme gilt nur für Bestandskunden unter den Voraussetzungen des § 7 Abs. 3 UWG. Die Erleichterung für Geschäftskunden betrifft nur Telefonanrufe, nicht E-Mails.
Datenschutzerklärung und Löschanfragen: Informationen und Abläufe bereithalten
Die Datenschutzerklärung muss laut Teavaro von jeder Seite der Website aus erreichbar sein. Bei mehrsprachigen Websites gehört sie in jede Sprache übersetzt. Technisch bedeutet das einen festen Link in der Fußzeile jeder Vorlage, auch auf Kampagnenseiten.
Die Datenschutzerklärung beschreibt, wer verantwortlich ist, welche Daten zu welchen Zwecken verarbeitet werden und welche Rechte Besucher haben. Zu diesen Betroffenenrechten gehören nach dem BfDI etwa die Rechte auf Auskunft, Berichtigung und Löschung. Die Liste der Dienste in der Erklärung muss mit dem übereinstimmen, was die Seite tatsächlich lädt.
Das Recht auf Löschung nach Art. 17 DSGVO erlaubt Besuchern, unter bestimmten Voraussetzungen die restlose Entfernung ihrer Daten zu verlangen. Ein Löschgrund liegt laut den Erläuterungen des BfDI zum Recht auf Löschung etwa vor, wenn eine Einwilligung widerrufen wurde. Ein Unternehmen muss Daten aber auch ohne Verlangen löschen, sobald es sie für seine Zwecke nicht mehr benötigt. Gesetzliche Aufbewahrungspflichten, etwa nach Handels- und Steuerrecht, können einer Löschung entgegenstehen. Ob auch satzungsgemäße oder vertragliche Fristen nach § 35 BDSG genügen, ist nach dem BfDI im Einzelfall zu prüfen.
Der Europäische Datenschutzausschuss (EDSA) hat 2025 eine europaweite Prüfaktion zum Recht auf Löschung durchgeführt. Für die Website folgt daraus eine praktische Regel: Formulareinträge sollten nicht unbegrenzt in der Datenbank des Content-Management-Systems liegen bleiben.
Beispiel: eine Firmenwebsite mit Kontaktformular, Newsletter und Google Analytics
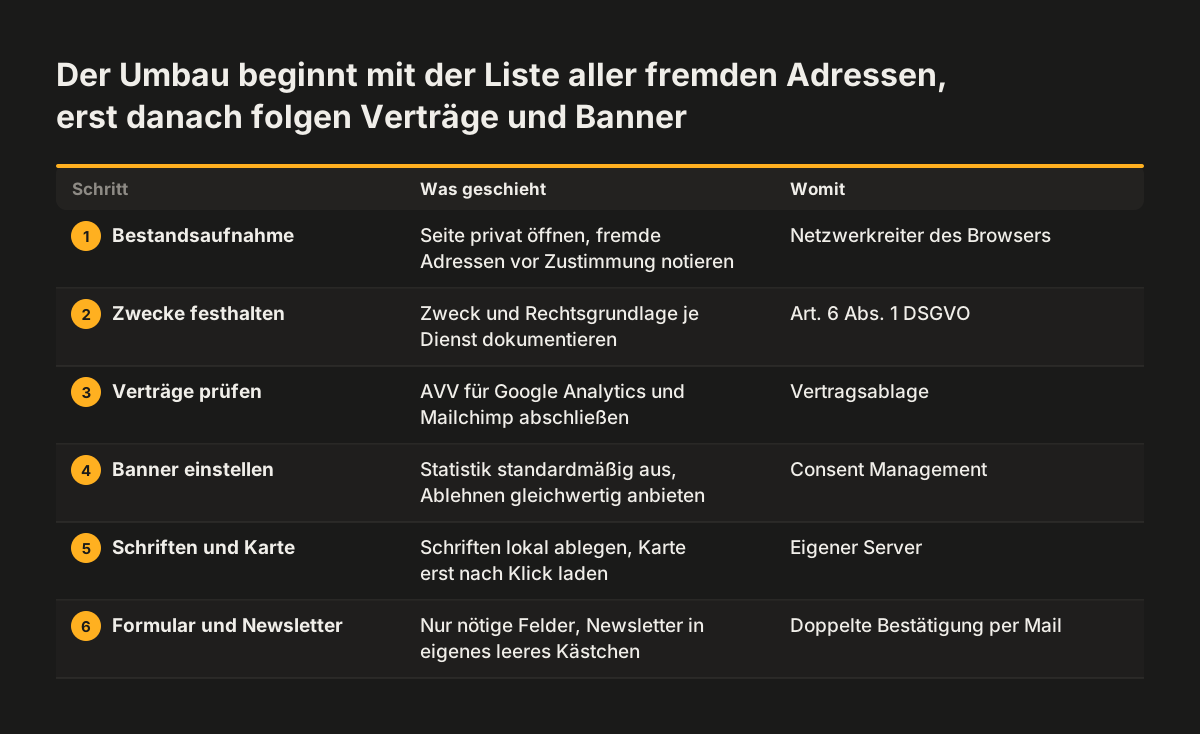
Ein mittelständischer Maschinenbauer betreibt eine Website mit Kontaktformular, einem Newsletter über Mailchimp, Statistik mit Google Analytics und einer eingebetteten Anfahrtskarte. Die Schriftarten lädt die Seite bisher von einem fremden Server. So sieht die Umsetzung Schritt für Schritt aus:
- Bestandsaufnahme: Die Seite im privaten Browserfenster öffnen, nicht ins Banner klicken und jede fremde Adresse im Netzwerkreiter notieren.
- Zwecke festhalten: Für jeden Dienst Zweck und Rechtsgrundlage aus Art. 6 Abs. 1 DSGVO dokumentieren.
- Verträge prüfen: Für Google Analytics und Mailchimp je einen AVV abschließen und ablegen.
- Banner einstellen: Die Kategorie Statistik bleibt standardmäßig aus, Ablehnen steht gleichwertig neben Zustimmen.
- Widerruf ermöglichen: Ein Link in der Fußzeile öffnet die Banner-Einstellungen jederzeit erneut.
- Skript verschieben: Google Analytics lädt erst nach der Zustimmung zur Kategorie Statistik.
- Karte absichern: Ein Platzhalter mit Hinweis ersetzt die Karte, die erst nach einem Klick lädt.
- Schriftarten umziehen: Die Schriftdateien liegen künftig auf dem eigenen Server.
- Formular kürzen: Name, E-Mail-Adresse und Nachricht genügen, das Newsletter-Kästchen ist leer und getrennt.
- Newsletter umstellen: Die Anmeldung läuft über Double-Opt-In.
Zum Abschluss wiederholt der Maschinenbauer die Bestandsaufnahme. Vor der Zustimmung darf keine Verbindung zu Google oder Mailchimp mehr auftauchen. Danach gleicht er die Datenschutzerklärung mit der neuen Liste der Dienste ab.
Prüfliste und häufige Fehler: die technischen Punkte auf einen Blick
Die folgende Tabelle fasst zusammen, was jeder Bereich einer Firmenwebsite braucht, wie Sie ihn prüfen und welcher Fehler dort typisch ist.
| Bereich | Anforderung | So prüfen Sie es | Typischer Fehler |
|---|---|---|---|
| Einwilligungsbanner | Freiwillig, informiert, Widerruf so einfach wie Zustimmung | Ablehnen und Widerruf selbst ausprobieren | Vorausgefüllte Kästchen oder Zustimmung durch Scrollen |
| Statistik und Werbung | Laden erst nach Zustimmung, AVV mit dem Anbieter | Netzwerkreiter vor dem Klick ins Banner ansehen | Skript im Seitenkopf vor dem Banner |
| Schriftarten und Einbettungen | Rechtsgrundlage für jede Verbindung zu Dritten | Fremde Adressen beim ersten Seitenaufruf suchen | Schriften und Karten laden vom fremden Server |
| Hosting und Dienstleister | Datenflüsse bekannt, Verträge vorhanden | Standort des Rechenzentrums und AVV prüfen | Formulardaten fließen über Dienste außerhalb der EU |
| Kontaktformular | Nur Felder mit Zweck, keine Koppelung, Übertragung nur verschlüsselt über HTTPS | Jedes Pflichtfeld begründen | Newsletter-Zustimmung im Formular vorausgewählt |
| Newsletter | Ausdrückliche Zustimmung mit Double-Opt-In | Testanmeldung mit eigener Adresse | Adresse landet ohne Bestätigung im Verteiler |
| Datenschutzerklärung | Von jeder Seite erreichbar, vollständig | Fußzeile aller Vorlagen und Liste der Dienste abgleichen | Erklärung nennt Dienste nicht, die die Seite lädt |
Viele Fehler entstehen nicht beim Bau, sondern im laufenden Betrieb. Ein neues Plugin, ein Chatfenster oder ein eingebettetes Video kommt hinzu, ohne dass jemand Banner und Erklärung anpasst. Eine regelmäßige Wiederholung der Netzwerkprüfung fängt solche Änderungen ab.
Was die DSGVO für Unternehmen in Deutschland bedeutet
In Deutschland gilt die DSGVO unmittelbar und wird durch das Bundesdatenschutzgesetz (BDSG) und die Landesdatenschutzgesetze ergänzt. Für Cookies gilt zusätzlich das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG, früher TTDSG). Sein § 25 verlangt eine Einwilligung für jeden nicht unbedingt erforderlichen Zugriff auf das Endgerät, auch wenn keine personenbezogenen Daten betroffen sind.
Privatunternehmen werden laut BfDI meist von den Datenschutzbehörden der Länder beaufsichtigt, es gibt jedoch Ausnahmen. Kirchen und öffentlich-rechtlicher Rundfunk haben zum Beispiel eigene Datenschutzbeauftragte. Für die meisten Firmenwebsites ist damit die Aufsichtsbehörde des eigenen Bundeslandes zuständig.
Der Datenschutz fußt in Deutschland zudem auf dem Recht auf informationelle Selbstbestimmung. Das Grundgesetz schützt dieses Recht, das aus dem allgemeinen Persönlichkeitsrecht und der Menschenwürde hergeleitet wird. Maßgeblich ist das Volkszählungsurteil des Bundesverfassungsgerichts aus dem Jahr 1983.
Für die schwersten Verstöße sieht Art. 83 DSGVO laut Teavaro Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes vor. Maßgeblich ist der höhere der beiden Beträge. Für andere Verstöße liegt die Obergrenze niedriger. Hinzu kommt, dass eine Firmenwebsite öffentlich ist. Jeder Besucher kann mit den Entwicklerwerkzeugen seines Browsers nachsehen, was die Seite vor der Zustimmung lädt.
Datenschutz im Relaunch einplanen statt nachträglich nachrüsten
Datenschutz lässt sich in einem Relaunch sauberer umsetzen als auf einer bestehenden Seite. Bei einer Nachrüstung sitzen Skripte, Plugins und eingebettete Inhalte bereits tief in den Vorlagen. Jede Änderung kann Darstellung oder Funktionen beschädigen, und Reste alter Einbindungen bleiben leicht unentdeckt.
Ein Relaunch beginnt dagegen mit einer leeren Liste. Ein Website-Relaunch bei Revylio läuft in sechs Phasen: Analyse, Struktur, Design, Umsetzung, Anbindung und Launch. Die Seitenstruktur wird vor dem Design freigegeben. Damit steht vor der ersten Gestaltung fest, welche Formulare, Dienste und Einbindungen die neue Seite tatsächlich braucht.
Bei Svennis erfassen wir schon in der Analysephase jeden Dienst, den die alte Seite beim Laden anspricht, und dokumentieren Zweck und Datenfluss. So können Sie die Rechtsgrundlage mit Ihrem Datenschutzbeauftragten festlegen, bevor das neue Design steht. Was dabei keinen Zweck mehr hat, kommt auf der neuen Seite gar nicht erst vor.
Lokale Schriftarten, ein Banner vor jedem einwilligungspflichtigen Skript, schlanke Formulare und Hosting in der EU werden so Teil der Vorlage. Neue Unterseiten übernehmen diese Einstellungen automatisch. Niemand muss sie später einzeln nachziehen. Die Dauer eines Relaunchs hängt laut Revylio von der Zahl der Seiten und der Menge der Inhalte ab und wird in der Umfangsphase vereinbart.
Nächste Schritte: die eigene Website prüfen und den Umbau planen
Die DSGVO auf der Firmenwebsite lässt sich in einer ersten Runde ohne Fachwissen prüfen. Diese Schritte geben Ihnen ein klares Bild vom Ist-Zustand:
- Öffnen Sie die Seite im privaten Browserfenster und notieren Sie alle fremden Adressen, die vor der Zustimmung laden.
- Ergänzen Sie für jeden Dienst Zweck, Rechtsgrundlage und den Stand des AVV.
- Prüfen Sie das Banner gegen die Anforderungen des BfDI: keine vorausgefüllten Kästchen, Ablehnen ohne Nachteil, einfacher Widerruf.
- Kürzen Sie Formulare auf die nötigen Felder und stellen Sie den Newsletter auf Double-Opt-In um.
- Gleichen Sie die Datenschutzerklärung mit Ihrer Liste ab und klären Sie offene Rechtsfragen mit Ihrem Datenschutzbeauftragten oder, falls Sie keinen benannt haben, mit einer Rechtsanwältin oder einem Rechtsanwalt.
Ist die Liste lang oder lässt sich die bestehende Seite nur mit großem Aufwand umbauen, lohnt der Blick auf einen Neubau. Was ein Relaunch mit eingeplantem Datenschutz umfasst, steht auf der Relaunch-Seite. Der Preis richtet sich dort nach der Zahl der Seiten, den vorhandenen Inhalten und den nötigen Anbindungen.
Barrierefreiheit gehört in dieselbe Planung, weil beide Themen die Vorlagen der Seite betreffen. Ob das BFSG für Ihre Firmenwebsite gilt und wie Sie die Barrierefreiheit nach WCAG 2.1 AA prüfen, erklärt ein eigener Leitfaden.