



Bannerul de cookie conform Legii 506/2004: ce cere legea și cum îl verificați
Ce cere Legea 506/2004 de la bannerul de cookie: acord înainte de cookie-urile neesențiale, refuz real și nicio căsuță bifată din oficiu.
- Nº
- 19
- Publicat
- Lectură
- 12 min
- Categorie
- Notes
- Scris de
- Revylio
Ce cere Legea 506/2004 de la bannerul de cookie, pe scurt
Bannerul de cookie conform Legii 506/2004 trebuie să obțină acordul vizitatorului înainte ca site-ul să încarce cookie-uri neesențiale. Acordul vine după ce vizitatorul a primit informații clare și complete. Refuzul trebuie să fie o alegere reală, iar nicio căsuță nu poate fi bifată din oficiu. Cookie-urile strict necesare sunt exceptate de la cerința acordului.
Bannerul de cookie este fereastra sau bara care apare la prima vizită pe un site, informează vizitatorul despre cookie-urile folosite și îi cere acordul pentru cele care nu sunt strict necesare. Bannerul nu este o formalitate de design. Bannerul este mecanismul prin care firma dumneavoastră dovedește că a cerut acordul înainte să stocheze ceva pe dispozitivul vizitatorului.
Acest ghid explică cele patru cerințe una câte una:
- acordul înainte de încărcarea cookie-urilor neesențiale;
- excepția pentru cookie-urile strict necesare;
- refuzul real și lipsa căsuțelor prebifate;
- informarea clară și posibilitatea de a schimba alegerea.
La final găsiți un tabel de verificare pe care îl puteți aplica pe site-ul actual sau la o refacere.
Legea 506/2004 reglementează stocarea de informații pe dispozitivul vizitatorului
Legea nr. 506 din 17 noiembrie 2004 privește prelucrarea datelor cu caracter personal și protecția vieții private în sectorul comunicațiilor electronice. Legea a fost publicată în Monitorul Oficial nr. 1101 din 25 noiembrie 2004 și a fost modificată de mai multe ori de atunci.
Pentru bannerul de cookie contează o singură regulă din Legea 506/2004. Stocarea de informații sau accesul la informația stocată în echipamentul terminal al unui abonat sau utilizator este permisă numai cu îndeplinirea cumulativă a unor condiții. Echipamentul terminal înseamnă, în practică, calculatorul, telefonul sau tableta vizitatorului. Condiția centrală este ca vizitatorul să își fi exprimat acordul după ce a primit informații clare și complete.
Legea definește utilizatorul drept orice persoană fizică ce beneficiază de un serviciu de comunicații electronice destinat publicului, fără să fie neapărat abonat. Vizitatorul site-ului dumneavoastră intră în această categorie.
Cookie-urile sunt fișiere cu informații despre utilizator, create la accesarea unui site și stocate pe calculatorul acestuia, de exemplu date despre browser sau sistemul de operare. Regula din Legea 506/2004 vorbește despre „informații” stocate, nu doar despre cookie-uri. De aceea, aceeași logică se aplică oricărei tehnologii care scrie sau citește date de pe dispozitivul vizitatorului.
Legea 506/2004 nu înlocuiește Regulamentul (UE) 2016/679, aplicabil din 25 mai 2018. Cele două se completează. Regulamentul tratează datele personale în general, iar Legea 506/2004 tratează accesul la dispozitivul vizitatorului.
Acordul înainte de încărcare: niciun cookie neesențial până la clic
Cookie-urile neesențiale se încarcă abia după ce vizitatorul a dat acordul, nu odată cu pagina. Aceasta este consecința directă a regulii din Legea 506/2004: stocarea este permisă numai după acord. Un banner care apare peste o pagină ce a încărcat deja scripturile de analiză sau de publicitate nu cere acordul. Bannerul doar anunță un fapt consumat.
La nivel european, Directiva e-Privacy a fost revizuită în 2009 tocmai pentru a impune site-urilor să obțină consimțământul utilizatorilor înainte de a încărca cookie-uri pe dispozitivele lor. Excepția o reprezintă cookie-urile „strict necesare”, explicate în secțiunea următoare.
Cookie-urile neesențiale sunt, de regulă, cele de urmărire. Analiza Digital Policy despre bannerele de cookie le descrie drept cookie-uri care pot urmări istoricul web al utilizatorului. În această categorie intră, de obicei, instrumentele de măsurare a traficului, pixelii de publicitate și conținutul încorporat de la terți.
Ce înseamnă tehnic „înainte”
Tehnic, regula cere ca scripturile neesențiale să stea blocate până la alegerea vizitatorului. Bannerul trebuie legat de codul care încarcă acele scripturi. Dacă vizitatorul nu apasă nimic, scripturile rămân blocate. Tăcerea nu este acord.
Această cerință afectează direct măsurarea. Datele de trafic vor acoperi doar vizitatorii care au acceptat. Dacă vă bazați pe aceste cifre pentru decizii, citiți și ghidul despre cum măsurați ce aduce site-ul, de la vizită la cerere.
Cookie-urile strict necesare: excepția de la acord și limitele ei
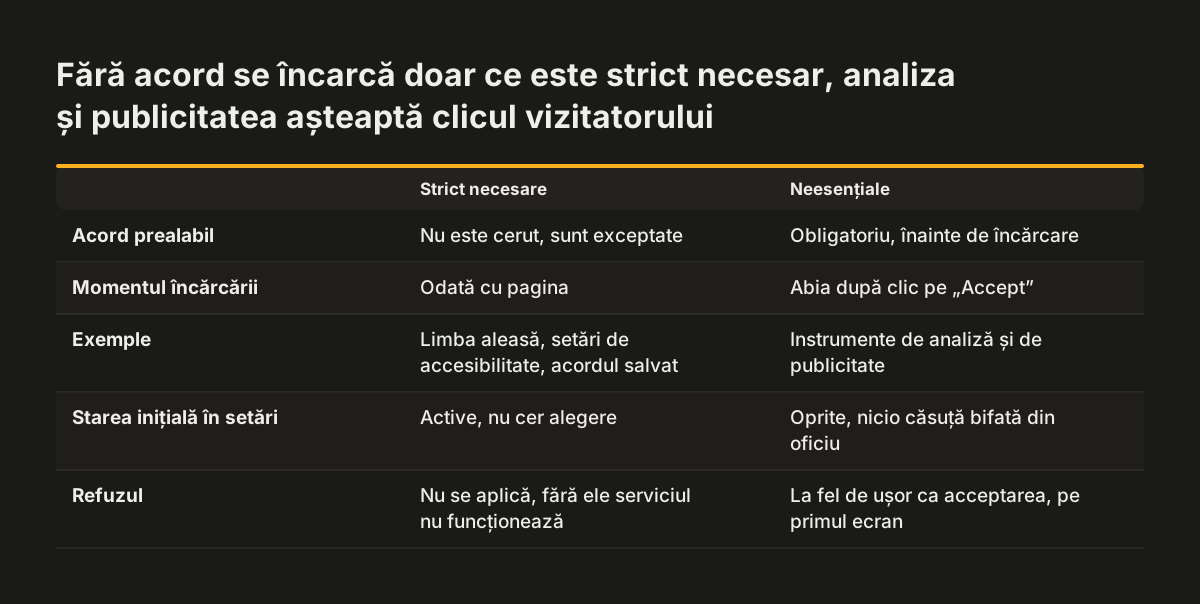
Cookie-urile strict necesare pot funcționa fără acordul vizitatorului, pentru că fără ele site-ul nu poate oferi serviciul cerut. Excepția apare explicit în art. 4 alin. (6) lit. b) din Legea 506/2004, care preia Directiva e-Privacy revizuită în 2009. Excepția este îngustă. Un cookie nu devine strict necesar doar pentru că firma îl consideră util.
Politica de cookie a portalului RO-ALERT formulează bine distincția. Unele cookie-uri sunt esențiale și fără ele anumite servicii ale portalului nu pot fi oferite. Alte cookie-uri pot fi dezactivate, chiar dacă asta afectează funcționalitatea.
Exemple tipice de cookie-uri strict necesare, din aceeași listă publică:
- cookie-ul care memorează limba aleasă de vizitator;
- cookie-ul care memorează setările modulului de accesibilitate;
- cookie-urile care înregistrează chiar alegerea făcută în banner.
Ultimul exemplu contează mult. Site-ul trebuie să țină minte decizia vizitatorului, altfel bannerul reapare la fiecare pagină. Cookie-ul care stochează acea decizie servește chiar respectării legii.
Unde se discută limita
Limita excepției este disputată. În 2025, Danemarca a sugerat eliminarea ferestrelor de consimțământ pentru cookie-urile folosite pentru funcții tehnic necesare sau pentru statistici simple. European Digital Rights a avertizat că extinderea categoriei „esențial” riscă să introducă pe ascuns instrumente de analiză sau de personalizare pentru publicitate. Până la o schimbare a legii, tratați statisticile ca neesențiale și cereți acord pentru ele.
Refuzul real și nicio căsuță bifată din oficiu
Vizitatorul trebuie să poată refuza la fel de ușor cum acceptă, iar acordul trebuie dat printr-o acțiune activă. Aceste două cerințe vin din practica europeană de interpretare a consimțământului.
Căsuțele prebifate nu sunt acord
Curtea de Justiție a Uniunii Europene a decis că, pentru cookie-urile care nu sunt strict necesare, administratorii de site-uri trebuie să obțină consimțământul expres și activ al vizitatorilor. Articolul avocatnet.ro despre decizia CJUE din octombrie 2019 explică esențialul. O căsuță prebifată, pe care vizitatorul o poate debifa, nu îndeplinește condiția unui consimțământ valabil. Acest mecanism se numește sistem „opt-out”: firma presupune acordul și lasă vizitatorul să îl retragă.
În practică, în panoul de setări al bannerului, fiecare categorie neesențială pornește dezactivată. Statisticile, marketingul și conținutul de la terți rămân oprite până când vizitatorul le activează.
Refuzul trebuie să fie o alegere reală
Experții în protecția datelor citați de Digital Policy spun că acordul nu este cu adevărat explicit dacă vizitatorul nu are o alegere reală între „Accept” și „Refuz”. Un banner cu un buton mare „Accept toate” și un link mic „Setări”, ascuns sub text, nu oferă această alegere. Refuzul cere atunci mai mulți pași decât acceptarea.
Soluția practică este simplă. Puneți butoanele „Accept” și „Refuz” pe același nivel, cu aceeași mărime și același contrast. Butoanele trebuie să fie utilizabile și cu tastatura și cititorul de ecran. Această cerință este obligatorie dacă site-ul intră sub incidența EAA, de exemplu pentru comerț electronic, și recomandată în toate celelalte cazuri. Detaliile sunt în ghidul despre accesibilitatea site-ului firmei după EAA.
Exemplu concret: lista de cookie-uri publicată de portalul RO-ALERT
Politica de cookie a portalului RO-ALERT arată cum arată informarea „clară și completă” în practică. Portalul listează șase cookie-uri. Pentru fiecare cookie, lista dă numele, categoria, tipul, durata, domeniul care îl setează și scopul.
Iată trei rânduri din această listă, așa cum le publică portalul:
| Cookie | Categorie și durată | Scop declarat |
|---|---|---|
real-accessability | Strict necesar, persistent, 12 luni | Memorează setările modulului de accesibilitate |
pll_language | Strict necesar, 12 luni | Memorează limba selectată de utilizator |
gdpr[consent_types], gdpr[allowed_cookies] | Strict necesar | Înregistrează acordul pentru politica de cookie-uri |
Din acest exemplu puteți prelua structura pentru propriul site. Fiecare cookie are un nume real, nu o descriere generică. Fiecare cookie are o durată, iar vizitatorul află astfel cât timp rămâne fișierul pe dispozitiv. Fiecare cookie are un scop formulat într-o propoziție. Lista include și cookie-urile setate de alte domenii decât al portalului, de exemplu NID, setat de .google.com.
Portalul descrie și cookie-urile de sesiune. Acestea durează până la închiderea browserului și sunt folosite pentru statistici privind numărul de vizitatori.
Pentru site-ul firmei dumneavoastră, exercițiul are trei pași. Faceți inventarul tuturor cookie-urilor. Clasificați fiecare cookie drept strict necesar sau neesențial. Publicați lista în politica de cookie, cu aceleași coloane. Clasificarea este decizia firmei și răspunderea ei.
Informarea clară și schimbarea alegerii după prima vizită
Informarea vine înaintea acordului, iar vizitatorul trebuie să își poată schimba alegerea și mai târziu. Legea 506/2004 leagă acordul de informații clare și complete primite în prealabil. Un acord dat fără să știi la ce consimți nu îndeplinește condiția.
Bannerul nu poate cuprinde tot. De aceea informarea are, de obicei, două niveluri:
- bannerul, cu o frază despre scopurile cookie-urilor neesențiale și cu butoanele de alegere;
- politica de cookie, cu lista completă, ca în exemplul RO-ALERT, legată direct din banner.
Setările browserului și retragerea acordului
Legea 506/2004 permite ca acordul să fie dat și prin setările aplicației de navigare pe internet sau prin alte tehnologii similare. Vizitatorul poate, de asemenea, să șteargă sau să blocheze cookie-urile din browser. Politica RO-ALERT avertizează corect că, în acest caz, anumite funcții ale site-ului pot să nu mai meargă corespunzător.
Nu lăsați însă retragerea doar pe seama browserului. Recomandarea noastră este un link permanent, de exemplu „Setări cookie” în subsolul fiecărei pagini, care redeschide panoul bannerului. Vizitatorul care a acceptat ieri poate refuza azi în același loc și cu același efort. Odată retras acordul, scripturile neesențiale nu se mai încarcă la vizitele următoare.
Textele din banner și din politica de cookie au nevoie de un responsabil. Când cineva adaugă un instrument nou pe site, lista trebuie actualizată. Stabiliți acest rol din timp, ca în ghidul despre cine editează site-ul după lansare și cine aprobă modificările.
Amenzile din Legea 506/2004 și rolul ANSPDCP pentru firmele din România
În România, ANSPDCP constată încălcările Legii 506/2004 și aplică sancțiunile. Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal este o autoritate publică centrală autonomă, cu competență generală în domeniul protecției datelor personale. Legea prevede că personalul împuternicit al ANSPDCP constată contravențiile și aplică sancțiunile, cu excepția celei privind facturarea.
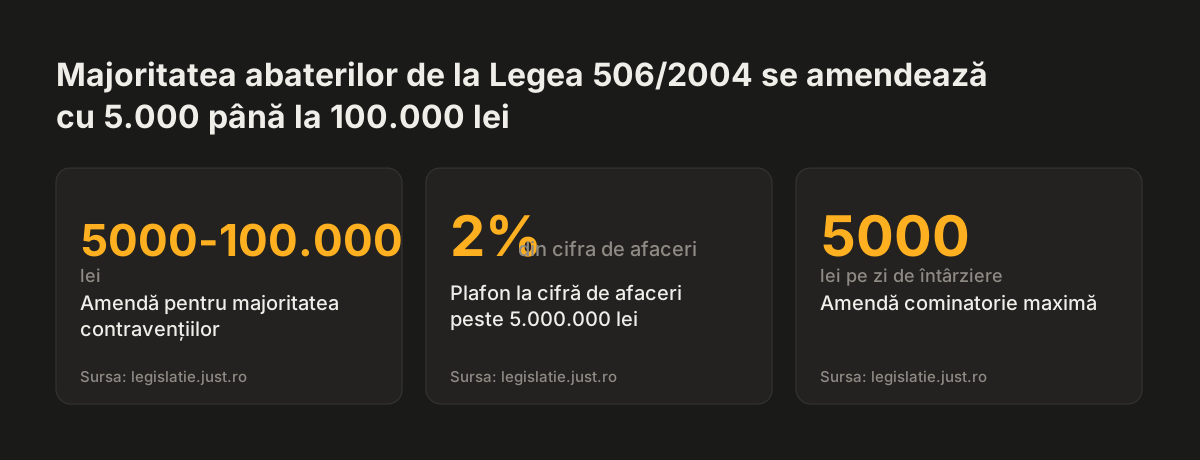
Legea 506/2004 stabilește aceste plafoane generale:
- majoritatea contravențiilor se sancționează cu amendă de la 5.000 lei la 100.000 lei;
- pentru companiile cu cifră de afaceri de peste 5.000.000 lei, amenda poate ajunge la 2% din cifra de afaceri;
- legea permite și amenzi cominatorii de până la 5.000 lei pe zi de întârziere, aplicabile furnizorilor de comunicații electronice care nu respectă măsurile dispuse de autoritate.
Pentru o firmă cu cifră de afaceri peste 5.000.000 lei, plafonul de 2% depășește 100.000 lei și crește odată cu cifra de afaceri. Riscul financiar crește odată cu firma.
ANSPDCP a amendat în mod repetat operatori de site-uri pentru încălcarea art. 4 alin. (5) din Legea 506/2004, adică pentru cookie-uri plasate fără acord sau fără informare, de exemplu cu 30.000 lei într-o investigație finalizată în iunie 2025. Site-ul ANSPDCP oferă și formulare de notificare a breșelor, inclusiv una separată pentru Legea 506/2004.
Controlul nu vine doar de la autoritate. Organizația NOYB, înființată de Max Schrems, a creat un program care a identificat automat site-uri cu bannere de cookie neconforme. Programul a trimis operatorilor notificări de încălcare, împreună cu un ghid de remediere. Un banner greșit se vede din exterior, fără acces la sistemele firmei.
Sursa: legislatie.just.ro
Lista de verificare pentru bannerul de cookie la refacerea site-ului
Puteți verifica bannerul în mai puțin de o oră, cu un browser obișnuit. Deschideți site-ul într-o fereastră privată, ca un vizitator nou. Deschideți instrumentele pentru dezvoltatori ale browserului și urmăriți lista de cookie-uri pe măsură ce faceți fiecare pas.
| Cerință | De unde vine | Cum verificați |
|---|---|---|
| Acord înainte de încărcare | Legea 506/2004; Directiva e-Privacy revizuită în 2009 | La prima încărcare, înainte de orice clic, apar doar cookie-uri strict necesare |
| Refuz real | RGPD, art. 4 pct. 11; interpretare citată de Digital Policy | „Refuz” este pe primul ecran, la fel de vizibil ca „Accept” |
| Nicio căsuță prebifată | Decizia CJUE din 2019 | În panoul de setări, toate categoriile neesențiale pornesc oprite |
| Refuzul chiar blochează | Legea 506/2004 | După „Refuz”, navigați trei pagini; nu apare niciun cookie nou de analiză sau marketing |
| Informare clară și completă | Legea 506/2004 | Politica de cookie listează fiecare cookie cu nume, durată și scop, iar pentru cookie-urile setate de terți arată scopul general al prelucrării de către terți și cum poate vizitatorul să le șteargă sau să le refuze din setările browserului |
| Schimbarea alegerii | RGPD, art. 7 alin. (3) | Retragerea acordului este la fel de simplă ca acordarea lui; un link din subsol redeschide panoul |
| Dovada acordului | RGPD, art. 7 alin. (1) | Alegerea fiecărui vizitator este înregistrată (data, versiunea bannerului, categoriile acceptate), astfel încât firma poate dovedi acordul la un control ANSPDCP |
Cele mai multe probleme apar la al patrulea rând. Bannerul arată corect, dar butonul „Refuz” doar închide fereastra, iar scripturile se încarcă oricum. La Svennis, când refacem un site, repetăm testul în fereastră privată de trei ori: fără niciun clic, după „Refuz” și după „Accept”. Comparăm apoi lista de cookie-uri din browser cu cea din politica publicată, iar orice cookie nedeclarat oprește lansarea.
Includeți această listă și în brief, ca cerință de acceptare a site-ului nou. Ghidul despre brieful pentru refacerea site-ului firmei arată unde se potrivește.
Schimbările discutate la nivelul UE nu modifică regula de azi
Regula de azi rămâne în vigoare până când legea se schimbă efectiv, chiar dacă la nivel european se discută simplificarea ei. Pe 19 noiembrie 2025, Comisia Europeană a prezentat propunerea Digital Omnibus, COM(2025) 837. Propunerea ar muta regulile despre cookie-uri în RGPD, ar scuti unele scopuri cu risc scăzut de la acord și ar impune refuzul printr-un singur clic. Propunerea nu este încă lege, așa că regula din Legea 506/2004 se aplică în continuare.
Înainte de propunere, presa relatase, citând Politico, trei lucruri:
- oficialii UE voiau să prezinte un text „omnibus” care să elimine cerințele împovărătoare pentru companiile digitale;
- Comisia a organizat o întâlnire cu industria tech despre gestionarea cookie-urilor și a ferestrelor de consimțământ;
- tentativele anterioare de reformare a legislației cookie-urilor nu au avut nicio finalitate.
Pentru firma dumneavoastră, concluzia este practică. Construiți bannerul după Legea 506/2004 în forma actuală. Dacă excepțiile se vor lărgi, de exemplu pentru statistici simple, veți muta o categorie dintr-o coloană în alta. Un site construit corect se ajustează ușor. Un site care încarcă totul fără acord trebuie refăcut.
Pașii următori pentru bannerul de cookie al site-ului firmei
Începeți cu testul din fereastra privată, pe pagina principală și pe pagina de contact. Notați fiecare cookie care apare înainte de orice clic. Dacă lista conține instrumente de analiză sau de publicitate, site-ul încalcă regula acordului prealabil.
Ordinea de lucru recomandată:
- Faceți inventarul cookie-urilor și clasificați-le în strict necesare și neesențiale.
- Rescrieți politica de cookie după modelul de listă RO-ALERT: nume, durată, domeniu, scop.
- Configurați bannerul cu „Accept” și „Refuz” pe același nivel și cu categoriile neesențiale oprite.
- Legați scripturile neesențiale de alegerea din banner, apoi repetați testul.
- Adăugați linkul permanent pentru schimbarea alegerii și numiți un responsabil pentru actualizări.
Includeți apoi verificarea bannerului în rutina lunară a site-ului. Pluginurile și instrumentele noi aduc des cookie-uri noi, așa cum arată ghidul despre mentenanța site-ului și verificarea actualizărilor.
Dacă testul scoate la iveală probleme în mai multe zone ale site-ului, comparați costul reparațiilor cu cel al unui site nou. Ghidul despre când merită refacerea site-ului vă ajută să luați decizia.
Surse
- Legea nr. 506/2004, Portal Legislativ
- ANSPDCP, pagina principală
- avocatnet.ro: Consimțământul la cookie-uri trebuie să fie activ și expres, spune CJUE
- Digital Policy: Lecția de GDPR, despre cookie banners
- RO-ALERT: Politica pentru cookie
- UE vrea să modifice reglementarea privind consimțământul pentru cookies