



GDPR pe site-ul firmei: ce trebuie să verificați concret
Ce înseamnă GDPR pe site-ul firmei: banner de cookie-uri care blochează scripturile, formulare corecte, politică de confidențialitate și servicii terțe.
- Nº
- 09
- Publicat
- Lectură
- 11 min
- Categorie
- Notes
- Scris de
- Revylio
GDPR pe site-ul firmei înseamnă patru zone verificabile
GDPR pe site-ul firmei înseamnă patru lucruri pe care le puteți verifica singuri. Bannerul de cookie-uri blochează scripturile de statistică și marketing până la alegerea vizitatorului. Formularele informează persoana la colectare și cer consimțământ, printr-o căsuță nebifată, doar pentru scopuri suplimentare, cum este newsletterul. Politica de confidențialitate descrie site-ul vostru. Fiecare serviciu terț care primește date are un contract cu firma.
Conformitatea GDPR este un set de măsuri tehnice, organizatorice și juridice pentru respectarea Regulamentului (UE) 2016/679. Regulamentul se aplică din 25 mai 2018 și a înlocuit Directiva 95/46/CE. Site-ul este partea cea mai vizibilă a acestor măsuri. Oricine îl poate deschide și verifica dintr-un browser, inclusiv un client nemulțumit sau autoritatea.
Datele personale sunt orice informații privind o persoană fizică identificată sau identificabilă: nume, e-mail, telefon, adresă IP, cookie-uri de identificare. GDPR protejează doar persoanele fizice. Numele, codul fiscal sau adresa unei societăți nu sunt date personale, cu excepția PFA-urilor și întreprinderilor individuale, unde identifică o persoană fizică. Numele și adresa de e-mail ale omului care vă scrie rămân însă date personale.
Regulamentul se aplică tuturor societăților, de la start-up-uri la corporații. Nu contează mărimea firmei. Contează faptul că site-ul colectează date de la oameni.
Bannerul de cookie-uri trebuie să blocheze scripturile, nu doar să informeze
Un banner de cookie-uri conform oprește încărcarea scripturilor de statistică și marketing până când vizitatorul alege. Cookie-urile sunt fișiere mici pe care site-ul le salvează în browser. Unele sunt necesare ca site-ul să funcționeze. Altele urmăresc vizita pentru statistici sau reclame.
Un banner care doar anunță că site-ul folosește cookie-uri nu mai este suficient. Vizitatorul trebuie să poată alege dacă este de acord sau nu. Pentru instrumente de statistică precum Google Analytics, acordul se cere înainte de activare, conform art. 4 alin. (5) din Legea nr. 506/2004. Dacă scriptul pornește la prima încărcare a paginii, datele au plecat deja, orice ar apăsa omul pe banner.
Cum testați blocarea în cinci minute
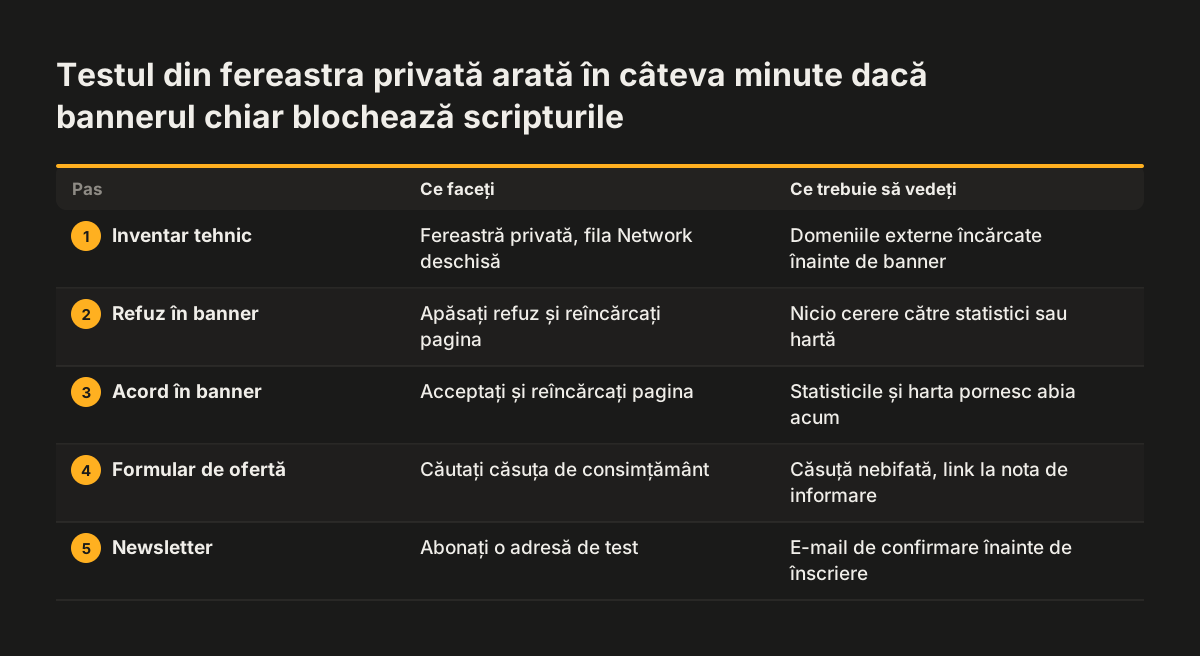
Deschideți site-ul într-o fereastră privată, ca să nu existe alegeri salvate. Deschideți instrumentele de dezvoltator ale browserului și mergeți la fila Network. Reîncărcați pagina fără să atingeți bannerul. Dacă apar cereri către domenii de statistică sau de reclame, bannerul este doar decorativ.
Repetați testul după ce apăsați refuz. Lista de cereri trebuie să rămână fără acele domenii și pe paginile următoare. Apoi citiți politica de cookie-uri. Ea spune ce tipuri de cookie-uri folosiți, ce date colectează, cât le păstrați, cum se dezactivează și în ce scop le folosiți.
Formularul de contact nu cere consimțământ, newsletterul cere căsuță nebifată
Pentru a răspunde unei cereri trimise prin formular nu aveți nevoie de consimțământ. O cerere de ofertă intră la demersurile dinaintea unui contract. O întrebare generală se poate baza pe interesul legitim de a răspunde. Consimțământul, printr-o căsuță nebifată, este necesar doar pentru scopuri separate, cum este newsletterul. O căsuță bifată din start nu înseamnă consimțământ.
Formularul de contact și abonarea la newsletter sunt două scopuri diferite. Adresa primită printr-o cerere de ofertă nu se adaugă automat în lista de newsletter. Abonarea are propria căsuță și, ideal, dublă verificare. Dubla verificare înseamnă că persoana primește un e-mail de confirmare după abonare. Dacă nu confirmă, adresa nu intră în listă, iar confirmarea păstrată vă ajută să dovediți acordul, așa cum cere articolul 7.
Puneți lângă butonul de trimitere un link către nota de informare. Nota trebuie să ajungă la persoană în momentul colectării datelor, nu ascunsă în subsolul site-ului. Dacă cineva cere să nu mai primească oferte, inclusiv un reprezentant al unei firme, cererea se respectă.
Unde ajung datele trimise prin formular
Aflați unde ajunge fiecare formular: într-o căsuță de e-mail, într-o bază de date sau la un serviciu extern. Dacă mai multe persoane au acces la aceste date, politica trebuie să o spună. Pagina formularului se încarcă prin HTTPS. Certificatul SSL criptează datele dintre vizitator și server, astfel încât intermediarii să nu le poată citi.
Politica de confidențialitate descrie site-ul vostru, nu un model copiat
Politica de confidențialitate este documentul care explică ce date colectați, de ce, cât timp le păstrați și cum pot fi șterse. Ea se scrie pentru site-ul și firma voastră. Un text copiat de pe alt site descrie activități pe care nu le faceți. În același timp, omite serviciile pe care chiar le folosiți.
Textul trebuie să fie simplu, fără jargon juridic. El acoperă elementele cerute de articolele 13 și 14 din Regulament. Politica stă pe o pagină separată, clar diferențiată de termeni și condiții. Când vindeți online, legea vă obligă să oferiți informații precontractuale, de obicei reunite în termeni și condiții.
Verificați că politica numește drepturile vizitatorului. Printre ele se află dreptul la ștergerea datelor și portabilitatea, adică transferul datelor către alt serviciu la cererea persoanei. Nota trebuie să includă și dreptul de a depune plângere la ANSPDCP, autoritatea română de supraveghere.
Testul simplu pentru o politică existentă
Puneți lângă politică lista serviciilor găsite la testul bannerului. Fiecare serviciu care primește date trebuie să apară în politică. Fiecare serviciu din politică trebuie să existe încă pe site. Orice diferență, în oricare direcție, înseamnă că textul trebuie rescris.
Serviciile terțe din site sunt fie persoane împuternicite, fie operatori separați sau asociați
Orice firmă care prelucrează datele vizitatorilor în numele vostru este o persoană împuternicită și are nevoie de un contract. Operatorul de date este organizația care stabilește scopul și mijloacele prelucrării și răspunde de conformitate. Pentru site-ul firmei, operatorul sunteți voi. Persoana împuternicită este entitatea terță, precum un furnizor IT sau o platformă externă, care prelucrează datele după instrucțiunile operatorului.
Comitetul European pentru Protecția Datelor (EDPB) a publicat Ghidul nr. 7/2020 despre aceste două concepte. Pe un site obișnuit, împuterniciții sunt de regulă firma de găzduire, platforma de e-mail marketing și serviciul care primește formularele. Nu orice serviciu terț este însă împuternicit. Un furnizor care folosește datele și în scopuri proprii poate fi operator separat sau operator asociat cu voi.
Contractul cu fiecare împuternicit se numește DPA, de la Data Processing Agreement, și este cerut de articolul 28. Lipsa unui DPA cu furnizorii este o neconformitate pe care autoritatea o poate constata la orice control. Furnizori mari precum Google Workspace, Microsoft 365 și Mailchimp oferă DPA-uri standard, incluse în termenii contractuali sau disponibile din cont.
Hărțile și videoclipurile încorporate
O hartă sau un videoclip încorporat se încarcă de pe serverele altei firme. Adresa IP a vizitatorului ajunge astfel la acea firmă, iar adresa IP este dată personală. Tratați aceste elemente ca pe scripturile de statistică. Treceți-le în banner și în politică și încărcați-le abia după acord. De exemplu, afișați o imagine statică pe care vizitatorul o apasă ca să pornească harta sau videoclipul.
Exemplu: verificarea GDPR a site-ului unei firme mici de servicii
Exemplul de mai jos urmărește verificarea unui site de prezentare ipotetic, al unei firme de instalații. Site-ul are un formular de cerere de ofertă, Google Analytics, abonare la newsletter prin Mailchimp, o hartă încorporată și găzduire la un furnizor extern. Pașii sunt aceiași pentru orice site de firmă.
- Inventarul tehnic. Deschideți site-ul într-o fereastră privată. Notați în fila Network fiecare domeniu extern care se încarcă înainte de banner. Aici apar scriptul de statistică și harta.
- Bannerul. Apăsați refuz, reîncărcați și confirmați că Google Analytics și harta nu mai trimit cereri. Apoi acceptați și verificați că pornesc.
- Formularul de ofertă. Căutați linkul către nota de informare de lângă buton și, dacă formularul oferă și abonare, căsuța nebifată pentru ea. Verificați că adresa nu ajunge automat în Mailchimp.
- Newsletterul. Abonați o adresă de test și urmăriți dacă vine e-mailul de confirmare. Fără confirmare, adresa nu intră în listă.
- Politica. Comparați lista de la pasul 1 cu textul politicii. Google Analytics, Mailchimp, harta și firma de găzduire trebuie să apară toate, cu scopul și durata păstrării datelor.
- Contractele. Verificați DPA-ul standard Mailchimp și acceptarea termenilor de prelucrare a datelor din contul Google Analytics. Apoi cereți furnizorului de găzduire clauzele de prelucrare a datelor.
Rezultatul este o listă scurtă de reparații, fiecare legată de un element vizibil al site-ului. Același inventar vă ajută la registrul activităților de prelucrare, documentul intern cerut de articolul 30.
Lista de verificare GDPR pentru site, element cu element
Tabelul de mai jos adună verificările din acest ghid. Pentru fiecare element al site-ului vedeți ce ar trebui să găsiți și greșeala care apare cel mai des.
| Element | Ce trebuie să găsiți | Greșeala frecventă |
|---|---|---|
| Banner de cookie-uri | Alegere reală între acord și refuz, respectată pe toate paginile | Banner care doar informează |
| Statistici, de exemplu Google Analytics | Scriptul pornește doar după acord | Script lipit în temă, activ la prima încărcare |
| Formular de contact | Link la nota de informare, căsuță nebifată doar pentru scopuri suplimentare | Căsuță bifată din start |
| Newsletter | Abonare separată, cu e-mail de confirmare | Adrese preluate automat din formularul de contact |
| Politica de confidențialitate | Text propriu, simplu, separat de termeni, cu dreptul de plângere la ANSPDCP | Model copiat, cu servicii care nu există |
| Hărți și videoclipuri încorporate | Menționate în banner și în politică, încărcate după acord unde se poate | Încărcate înainte de orice alegere |
| Găzduire și platforme externe | DPA semnat conform articolului 28 | Niciun contract de prelucrare |
| Conexiune | HTTPS cu certificat SSL pe toate paginile | Formulare trimise fără criptare |
Un rând bifat în coloana din mijloc nu înlocuiește documentele interne ale firmei. Tabelul acoperă partea pe care o vede vizitatorul.
Greșelile GDPR găsite cel mai des la site-urile preluate pentru modernizare
Cele mai multe probleme GDPR ale unui site vechi țin de cod care rulează în afara controlului firmei, nu de lipsa documentelor. Când preluăm un site pentru modernizare, la Svennis rulăm testul din fereastra privată înainte să citim politica, pentru că arată ce face site-ul, nu ce declară. Cel mai des găsim scripturi de statistică lipite direct în tema site-ului, care pornesc indiferent de alegerea din banner.
Celelalte greșeli frecvente se repetă de la un site la altul:
- căsuța de consimțământ din formular este bifată din start;
- adresele din formularul de contact intră automat în lista de newsletter;
- politica de confidențialitate este copiată și numește servicii care nu mai există pe site;
- hărțile și videoclipurile se încarcă înainte de orice acord;
- nu există DPA cu firma de găzduire sau cu platforma de e-mail;
- politica și termenii și condițiile sunt amestecate pe aceeași pagină.
Multe dintre aceste greșeli apar după lansare. Cineva adaugă un script pentru o campanie și nu actualizează bannerul sau politica. Multe breșe de securitate pornesc de la erori umane, nu de la atacuri sofisticate. De aceea contează cine are voie să modifice site-ul și cine verifică după fiecare modificare.
Dacă lista de greșeli este lungă, ghidul despre când merită refacerea site-ului vă ajută să alegeți între reparații și un site nou.
GDPR pentru firmele din România: lege, autoritate și amenzi
În România, GDPR se aplică direct, alături de Legea nr. 190 din 18 iulie 2018, care stabilește măsurile de punere în aplicare. Autoritatea de supraveghere este ANSPDCP, înființată prin Legea nr. 102 din 3 mai 2005. Pe pagina ANSPDCP dedicată regulamentului găsiți textul oficial și ghidurile EDPB.
Comitetul European pentru Protecția Datelor (EDPB) este constituit în temeiul articolului 68 din RGPD. Îl formează șefii autorităților naționale de supraveghere și Autoritatea Europeană de Protecția Datelor. Ghidul EDPB nr. 4/2022 explică modul de calcul al amenzilor administrative.
Amenzile GDPR au două niveluri. Primul ajunge la 10 milioane EUR sau 2% din cifra de afaceri mondială anuală din exercițiul anterior, luându-se în calcul valoarea mai mare. Al doilea ajunge la 20 milioane EUR sau 4% din cifra de afaceri globală. Potrivit ghidului Privacy Manager pentru companiile din România, ANSPDCP a aplicat amenzi de peste 230.000 EUR doar în primele patru luni din 2025. Potrivit ANSPDCP, între 2019 și mai 2026 autoritatea a aplicat 448 de amenzi în baza GDPR.
Regulamentul (UE) 2025/2518, în vigoare din 1 ianuarie 2026, se aplică de la 2 aprilie 2027 și stabilește reguli de procedură comune pentru cazurile de prelucrare transfrontalieră. O încălcare a securității datelor se notifică la ANSPDCP fără întârzieri nejustificate și, dacă este posibil, în 72 de ore de la constatare, cu excepția cazului în care nu prezintă riscuri pentru persoane. Înainte de 2018, Legea nr. 677/2001 reglementa deja prelucrarea datelor personale, inclusiv consimțământul. Multe firme au ignorat-o pentru că amenzile nu erau mari, iar acel calcul nu mai funcționează.
Pașii următori pentru un site de firmă conform GDPR
Începeți cu testul din fereastra privată, pentru că arată în câteva minute dacă bannerul blochează ceva. Apoi lucrați în ordinea de mai jos.
- Notați toate serviciile externe care se încarcă pe site și toate formularele.
- Reparați bannerul, astfel încât statisticile și conținutul terț să pornească doar după acord.
- Scoateți bifa implicită din formulare și separați newsletterul de formularul de contact.
- Rescrieți politica de confidențialitate după inventar, nu după un model.
- Strângeți DPA-urile cu firma de găzduire și cu platformele care primesc date.
- Stabiliți cine actualizează bannerul și politica la fiecare script nou.
Registrul activităților, evaluările de impact și rolul unui DPO, adică responsabilul cu protecția datelor, se discută cu un consultant juridic. Acest ghid acoperă partea tehnică a site-ului.
Când reparațiile ating tema, formularele și scripturile deodată, o refacere poate fi mai simplă decât peticele. Pe pagina despre redesignul și refacerea site-urilor pentru firme vedeți procesul în șase etape, de la descoperire la lansare. Pentru imaginea de ansamblu, citiți ghidul despre un site de firmă accesibil, rapid și conform GDPR. Pentru buget, vedeți ce ar trebui să includă prețul unui site de prezentare. Accesibilitatea are propria listă, în ghidul despre accesibilitatea site-ului firmei după EAA.