



GDPR sul sito aziendale: i controlli da fare prima del lancio di un restyling
Cookie attivi prima del consenso, moduli senza informativa, risorse esterne non censite: i controlli GDPR da fare sul sito aziendale prima del lancio.
- Nº
- 06
- Pubblicato
- Lettura
- 13 min
- Categoria
- Notes
- Scritto da
- Revylio
GDPR sul sito aziendale: i quattro requisiti da verificare
Il GDPR sul sito aziendale, insieme al Codice Privacy, si traduce in quattro requisiti verificabili. Il primo è che nessun cookie non tecnico si attivi prima del consenso. Lo prevedono l'articolo 122 del Codice Privacy e le Linee guida cookie del Garante del 2021. Il secondo è un modo semplice per rifiutarlo. Servono poi un'informativa completa e moduli che raccolgono solo i dati necessari. Le violazioni più frequenti nascono da script e risorse esterne che nessuno ha mai censito.
Il GDPR è il Regolamento europeo 2016/679 sulla protezione dei dati personali. L'Unione Europea lo ha approvato nel 2016 ed è applicabile in Italia dal 25 maggio 2018. Il Regolamento chiede una base giuridica valida per ogni trattamento, finalità chiare e una conservazione non illimitata. Chiede anche il rispetto effettivo dei diritti degli interessati, cioè delle persone a cui i dati si riferiscono.
Le violazioni su un sito raramente sono intenzionali. Nelle PMI le debolezze nella protezione dei dati derivano spesso da strutture cresciute nel tempo, scarsa trasparenza e responsabilità poco chiare. Lo osserva la guida di iSEPOS sulla protezione dei dati in azienda. Un sito aggiornato per anni da persone diverse accumula proprio questo tipo di debolezze.
Il restyling è il momento più economico per correggerle, perché il sito viene comunque smontato e ricostruito. Forse sta ancora valutando se rifare il sito o intervenire solo su alcune parti. In quel caso la guida su quando conviene il rifacimento del sito web La aiuta a decidere. Questo post si concentra sui controlli GDPR da fare prima che il nuovo sito vada online.
Cookie e script di terze parti caricati prima del consenso
L'errore più comune è un sito che mostra il banner ma carica già gli strumenti di statistica e marketing. La regola è netta: i cookie non tecnici, come quelli di statistica e di marketing, non devono partire finché l'utente non acconsente. Deve inoltre esistere un modo semplice per rifiutare, come stabiliscono le Linee guida cookie del Garante per la protezione dei dati personali del 10 giugno 2021.
Un cookie non tecnico è un cookie che non serve a far funzionare il sito, ma a misurare le visite o a profilare il visitatore. Uno script di terze parti è un frammento di codice che la pagina scarica dal server di un'altra azienda. Molti cookie non tecnici arrivano proprio attraverso questi script.
Perché il banner da solo non basta
Il banner è solo un'interfaccia. Se lo script di statistica è inserito direttamente nel codice della pagina, parte al primo caricamento, qualunque cosa l'utente scelga dopo. In quel caso il banner registra una preferenza che il sito non applica.
Il problema riguarda anche le statistiche. Molte aziende considerano le statistiche di visita un dato interno e innocuo. La regola citata, però, le colloca tra i cookie non tecnici. Anche lo strumento di statistica deve quindi restare fermo fino al consenso, salvo una configurazione che lo renda tecnico, da verificare con chi segue la privacy in azienda.
Banner di consenso: informativa breve, rifiuto semplice e consenso valido
Un banner di consenso valido deve raccogliere un consenso nel senso del GDPR. L'articolo 4 del Regolamento definisce il consenso come una manifestazione di volontà libera, specifica, informata e inequivocabile. L'interessato la esprime con una dichiarazione o con un'azione positiva inequivocabile.
Da questa definizione discendono alcuni controlli pratici sul banner:
- una casella già selezionata non è un'azione dell'utente, quindi le categorie non tecniche partono disattivate;
- il pulsante per rifiutare è facile da trovare quanto quello per accettare;
- le categorie sono distinte, così che il consenso resti specifico per finalità;
- il banner rimanda all'informativa estesa prima della scelta, perché il consenso sia informato.
Il banner è in pratica l'informativa breve. L'informativa breve è l'avviso che dice all'utente quali cookie usa il sito e gli chiede il consenso. L'informativa estesa è il documento che spiega tutto il resto: come vengono raccolti i dati, per quali fini e come revocare il consenso.
La revoca è il punto più trascurato. Il GDPR prevede che il consenso si possa revocare in qualsiasi momento, con la stessa facilità con cui è stato dato. L'informativa estesa deve spiegare come farlo. Di solito basta un collegamento fisso, per esempio nel piè di pagina, che riapre le preferenze. Prima del lancio conviene provarlo: si accetta, si revoca e si controlla che gli strumenti non tecnici smettano di caricarsi.
Informativa privacy del sito: i contenuti degli articoli 13 e 14
L'informativa privacy del sito deve contenere gli elementi elencati negli articoli 13 e 14 del GDPR. L'elenco è tassativo. Molte informative scritte prima del 2018 sono state solo ritoccate e non lo coprono per intero.
Fra gli elementi che il titolare deve sempre indicare ci sono:
- i dati di contatto del DPO, il Responsabile della protezione dei dati, dove esiste;
- la base giuridica di ciascun trattamento;
- l'eventuale trasferimento di dati personali verso paesi terzi;
- il periodo di conservazione dei dati;
- il diritto di presentare reclamo all'autorità di controllo.
Il titolare del trattamento è l'azienda stessa nel suo complesso, che decide le finalità e i mezzi del trattamento. Il periodo di conservazione è l'elemento che più spesso manca. Il GDPR non fissa un numero di anni. Il titolare indica il periodo di conservazione o, se non è possibile, i criteri usati per determinarlo, e deve saperlo motivare.
L'informativa deve anche corrispondere al sito reale. Se il restyling aggiunge un modulo, uno strumento di statistica o un fornitore esterno, l'informativa va aggiornata nello stesso rilascio. Un'informativa che descrive il vecchio sito non informa il visitatore sul nuovo.
L'informativa deve infine dire come esercitare i diritti. Fra questi c'è il diritto di accesso, che comprende la richiesta di una copia dei dati trattati. C'è poi il diritto alla cancellazione o diritto all'oblio, nei casi previsti dall'articolo 17. Di regola l'azienda ha un mese per rispondere alle richieste di accesso o cancellazione, termine prorogabile nei casi complessi.
La portabilità è il diritto di ricevere i dati forniti in un formato strutturato e leggibile da dispositivo automatico. Permette anche di trasmetterli a un altro titolare. Vale quando il trattamento si basa sul consenso o su un contratto ed è svolto con mezzi automatizzati.
Moduli di contatto e candidature: informativa nel form e dati minimi
Un modulo di contatto è impostato correttamente quando chiede solo i dati necessari, secondo il principio di privacy by default. Deve anche mostrare l'informativa nel punto in cui i dati vengono raccolti, come richiede l'articolo 13 del GDPR. La privacy by default è l'insieme di misure che, per impostazione predefinita, usano solo i dati personali necessari a ciascuna finalità.
Nel restyling conviene rileggere ogni campo e chiedersi a cosa serve. Un campo obbligatorio per il telefono, quando l'azienda risponde solo via email, raccoglie un dato senza finalità. Un collegamento all'informativa vicino al pulsante di invio rende il modulo informato fin dal primo contatto.
Il modulo "Lavora con noi"
Quando il sito chiede la candidatura tramite un modulo, l'informativa va resa al momento della raccolta. Va quindi inserita nell'annuncio o nel form stesso, come prevede l'articolo 13 del GDPR. Lo ricorda anche l'approfondimento di Mondo Privacy sui dati dei candidati.
L'articolo 111-bis del Codice Privacy riguarda invece i curricula inviati spontaneamente. Nei limiti delle misure precontrattuali, stabilisce che il consenso per i dati dei curricula non è dovuto.
Dove finiscono i dati inviati
Il percorso dei dati dopo l'invio conta quanto il modulo. Le caselle email condivise e gli strumenti informatici non autorizzati possono creare problemi di protezione dei dati.
Per inviare comunicazioni commerciali via email ai contatti raccolti dal modulo serve, di regola, il consenso preventivo previsto dall'articolo 130 del Codice Privacy. L'eccezione riguarda l'indirizzo email che il cliente ha fornito nel contesto di un acquisto. L'azienda può usarlo per promuovere propri prodotti o servizi analoghi a quelli venduti. Il cliente deve però essere stato informato e messo in condizione di rifiutare già al momento della raccolta e in ogni comunicazione successiva.
Font, video incorporati e fornitori esterni: chi tratta i dati per conto dell'azienda
Ogni risorsa che il sito carica da un server esterno porta una terza parte dentro la pagina. Rientrano in questa categoria i font ospitati altrove, i video incorporati da una piattaforma, le mappe e i widget di chat. Per ciascuna risorsa servono tre verifiche: se si carica prima del consenso, quali dati riceve e se il fornitore compare nell'informativa.
La terza verifica include il trasferimento verso paesi terzi. Se un fornitore riceve dati e li tratta fuori dall'Unione, l'informativa deve dichiararlo, come richiesto dagli articoli 13 e 14. Spesso la soluzione più semplice è ospitare la risorsa sul server del sito, oppure caricarla solo dopo un clic dell'utente.
Hosting, manutenzione e agenzie
Anche chi ospita o mantiene il sito tratta dati per conto dell'azienda. La road map GDPR dello Studio Legale Cucci indica di verificare tutte le terze parti che trattano dati per conto dell'azienda, compreso l'amministratore di sistema.
Con questi fornitori serve un contratto. L'articolo 28 del GDPR impone un contratto o un altro atto giuridico per i trattamenti svolti da un responsabile del trattamento. Il responsabile può essere una persona fisica o una società. Va poi attuata una procedura per verificare che il responsabile faccia lo stesso con i propri sub-responsabili.
Esempio pratico: verificare una pagina durante il restyling, prima e dopo il consenso
La verifica di una pagina si fa osservando cosa carica il browser prima e dopo la scelta sul banner. Non serve un software dedicato. Bastano una finestra di navigazione privata, che parte senza cookie salvati, e gli strumenti per sviluppatori del browser, nella scheda che elenca le richieste di rete.
Ecco la sequenza da seguire sulla home page e sulle pagine con moduli:
- Apra la pagina nella finestra privata e non tocchi il banner.
- Scorra l'elenco delle richieste: ogni dominio diverso da quello aziendale è una terza parte da annotare.
- Scelga "Rifiuta" e ricarichi la pagina: nessuno strumento di statistica o marketing deve comparire.
- Accetti le statistiche e ricarichi: lo strumento deve partire solo ora.
- Invii il modulo di contatto con dati di prova e controlli informativa, campi e destinazione dei dati.
Ogni dominio annotato al primo passaggio va confrontato con l'informativa e con l'elenco dei fornitori. Un dominio che non compare in nessuno dei due è una risorsa da rimuovere o da dichiarare. Il risultato è una tabella di poche righe, che diventa la base dei controlli prima del lancio.
Nei restyling di Svennis ripetiamo questa sequenza due volte: sul vecchio sito, durante l'analisi, e sul sito di prova prima del lancio, perché gli script dimenticati emergono quasi sempre dal confronto. Nel processo di rifacimento e restyling del sito le fasi sono analisi, struttura, design, sviluppo, collegamenti e lancio. La seconda verifica cade fra collegamenti e lancio.
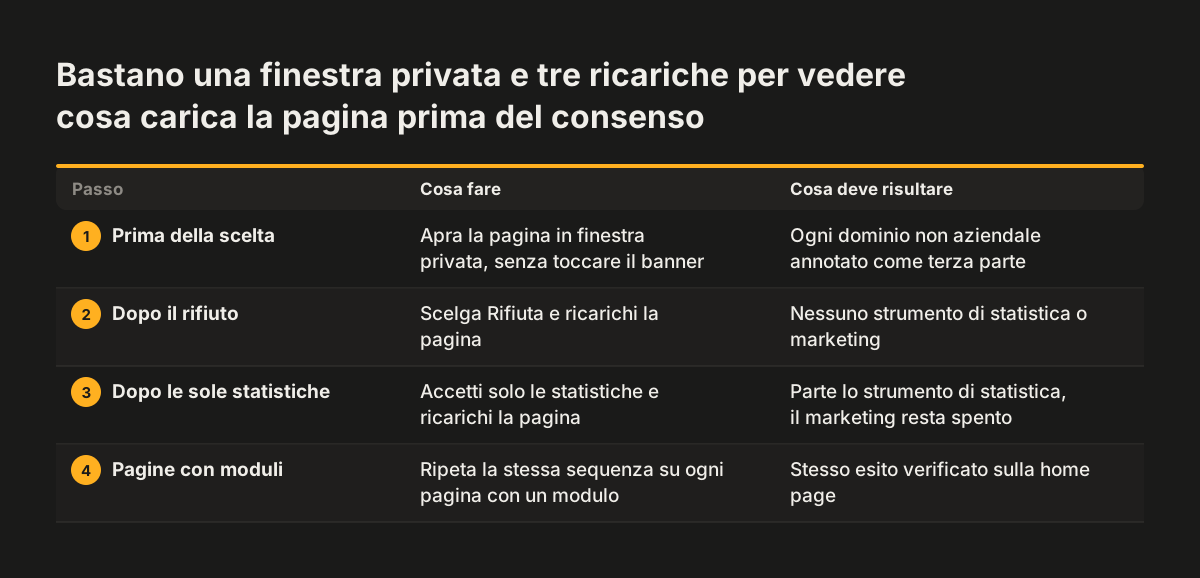
Tabella dei controlli GDPR prima del lancio del sito
La tabella riassume i controlli GDPR da chiudere prima che il nuovo sito vada online. Ogni riga indica l'elemento del sito, la verifica concreta e il requisito da cui deriva. Può usarla come elenco di collaudo con chi sviluppa il sito e con chi segue la privacy in azienda.
| Elemento del sito | Cosa verificare prima del lancio | Requisito di riferimento |
|---|---|---|
| Statistiche e marketing | Nessuno strumento parte prima del consenso, né dopo un rifiuto | Cookie non tecnici solo dopo il consenso |
| Banner di consenso | Rifiuto semplice, anche con la X di chiusura; categorie disattivate di default; nessun consenso ricavato dallo scorrimento della pagina; banner non riproposto per almeno sei mesi dopo un rifiuto, salvo modifiche rilevanti del trattamento; rimando all'informativa estesa | Consenso libero, specifico, informato e inequivocabile (art. 4) |
| Revoca del consenso | Collegamento fisso che riapre le preferenze e ferma gli strumenti | Informativa estesa: come revocare il consenso |
| Informativa privacy | Identità e contatti del titolare, finalità e base giuridica, destinatari, conservazione, paesi terzi, DPO, diritti dell'interessato e diritto di reclamo | Articoli 13 e 14 GDPR |
| Moduli di contatto | Solo campi necessari, informativa accanto al pulsante di invio | Privacy by default |
| Modulo candidature | Informativa mostrata nel modulo stesso; nessun consenso richiesto per la selezione | Art. 111-bis Codice Privacy e art. 6 GDPR |
| Font, video, mappe esterni | Caricamento dopo il consenso o dal server del sito, fornitore dichiarato | Informativa e trasferimenti verso paesi terzi |
| Hosting e manutenzione | Contratto con il responsabile e verifica dei sub-responsabili | Art. 28 GDPR |
Una riga non superata non blocca necessariamente il lancio. Indica però un intervento da pianificare con una data e un responsabile, invece di rimandarlo a dopo la messa online.
Cosa significa per un'azienda italiana: Garante, Codice Privacy e sanzioni
In Italia il GDPR si applica insieme al Codice Privacy, il D.Lgs. 196/2003, entrato in vigore nel 2004 e modificato dal D.Lgs. 101/2018. Il GDPR prevale sulle norme nazionali. Il D.Lgs. 101/2018 ha abrogato le disposizioni del Codice incompatibili con il Regolamento. Ha mantenuto le regole che il Regolamento lascia alla legge nazionale, oltre a quelle su cookie e marketing elettronico, che attuano la direttiva ePrivacy 2002/58/CE. Il testo vigente del Codice si consulta su Normattiva, il portale della legge vigente.
Il registro delle attività di trattamento è previsto dall'articolo 30 del GDPR. Sotto i 250 dipendenti è obbligatorio quando il trattamento non è occasionale o può presentare un rischio. Lo è anche quando riguarda categorie particolari di dati o dati relativi a condanne penali.
Un sito con moduli e statistiche svolge di norma trattamenti non occasionali, quindi nella pratica il registro va tenuto. Il Garante, nella propria Guida al GDPR, ha comunque raccomandato alle aziende italiane di redigerlo. Le attività del sito, come moduli e statistiche, sono trattamenti da inserire nel registro.
Controlli e sanzioni
Per le violazioni più gravi il GDPR prevede sanzioni fino a 20 milioni di euro. Per le imprese il massimo sale al 4% del fatturato mondiale annuo dell'esercizio precedente, se superiore. Entro questo massimo, l'importo concreto è stabilito caso per caso dal Garante secondo i criteri dell'articolo 83 ed è impugnabile davanti al giudice. Gli accertamenti possono essere svolti su mandato dell'Autorità dal Nucleo Speciale Privacy della Guardia di Finanza. Il Garante pubblica i propri provvedimenti su garanteprivacy.it, e fra le violazioni contestate compare spesso anche un'informativa inidonea.
Un altro caso, che riguarda proprio un sito web, mostra un rischio diverso: la pubblicazione di documenti con dati personali. Il 12 aprile 2018, con il provvedimento n. 213, il Garante ha ritenuto illecito il trattamento del Comune di Messina. Due graduatorie scaricabili liberamente dal sito riportavano in chiaro dati personali di persone invalide o in stato di disagio. Anche i documenti pubblicati in un sito vanno quindi controllati.
Se dati personali finiscono esposti per errore, la notifica al Garante, quando dovuta, va fatta senza ingiustificato ritardo. Ove possibile, va fatta entro 72 ore dal momento in cui l'azienda ne è venuta a conoscenza. Lo prevede l'articolo 33 del GDPR, come ricorda Cyber Security 360.
Prossimi passi per mettere in regola il sito aziendale prima del lancio
Il primo passo è sapere cosa fa oggi il sito. Il punto di partenza è la trasparenza: quali dati vengono trattati, in quali sistemi, da chi e per quale finalità. Non occorre introdurre subito ogni misura immaginabile, ma un livello di protezione adeguato e giustificabile.
Un ordine di lavoro realistico per un restyling è questo:
- Esegua la verifica prima e dopo il consenso sul sito attuale e annoti ogni dominio esterno.
- Confronti l'elenco con l'informativa, con il registro dei trattamenti e con i contratti dei fornitori.
- Rilegga i campi di ogni modulo e decida dove arrivano i dati inviati.
- Aggiorni l'informativa con base giuridica, conservazione e fornitori del nuovo sito.
- Ripeta la verifica sul sito di prova e chiuda la tabella dei controlli prima del lancio.
Se il restyling tocca anche altri requisiti, conviene affrontarli insieme. La panoramica sul web design per aziende accessibile, veloce e attento al GDPR mostra come si collegano. Per l'accessibilità, la guida su accessibilità del sito aziendale dopo l'EAA indica cosa verificare per primo. Per le prestazioni, può stimare l'impatto con la guida su quanto costa un sito lento in richieste.
Se preferisce affidare il lavoro, la pagina sul rifacimento e restyling del sito web descrive le fasi del progetto. Il prezzo è fissato sul progetto e dipende da pagine, contenuti esistenti e collegamenti da realizzare.
Fonti
- Rifacimento e restyling sito web, Revylio
- Normattiva, il portale della legge vigente
- Il trattamento dei dati personali dei dipendenti dopo il GDPR, Mondo Privacy
- Privacy: cos'è il GDPR? Cosa cambierà per le aziende?, Fast Experts
- Quali sono gli step per stare in regola con il GDPR, Quora
- Il dialogo fra il gruppo di lavoro privacy e il DPO, Cyber Security 360
- Email aziendale: collaboratore esterno come il dipendente, ERSG
- GDPR: la road map per le aziende, Studio Legale Cucci
- Protezione dei dati in azienda: applicare il GDPR, iSEPOS